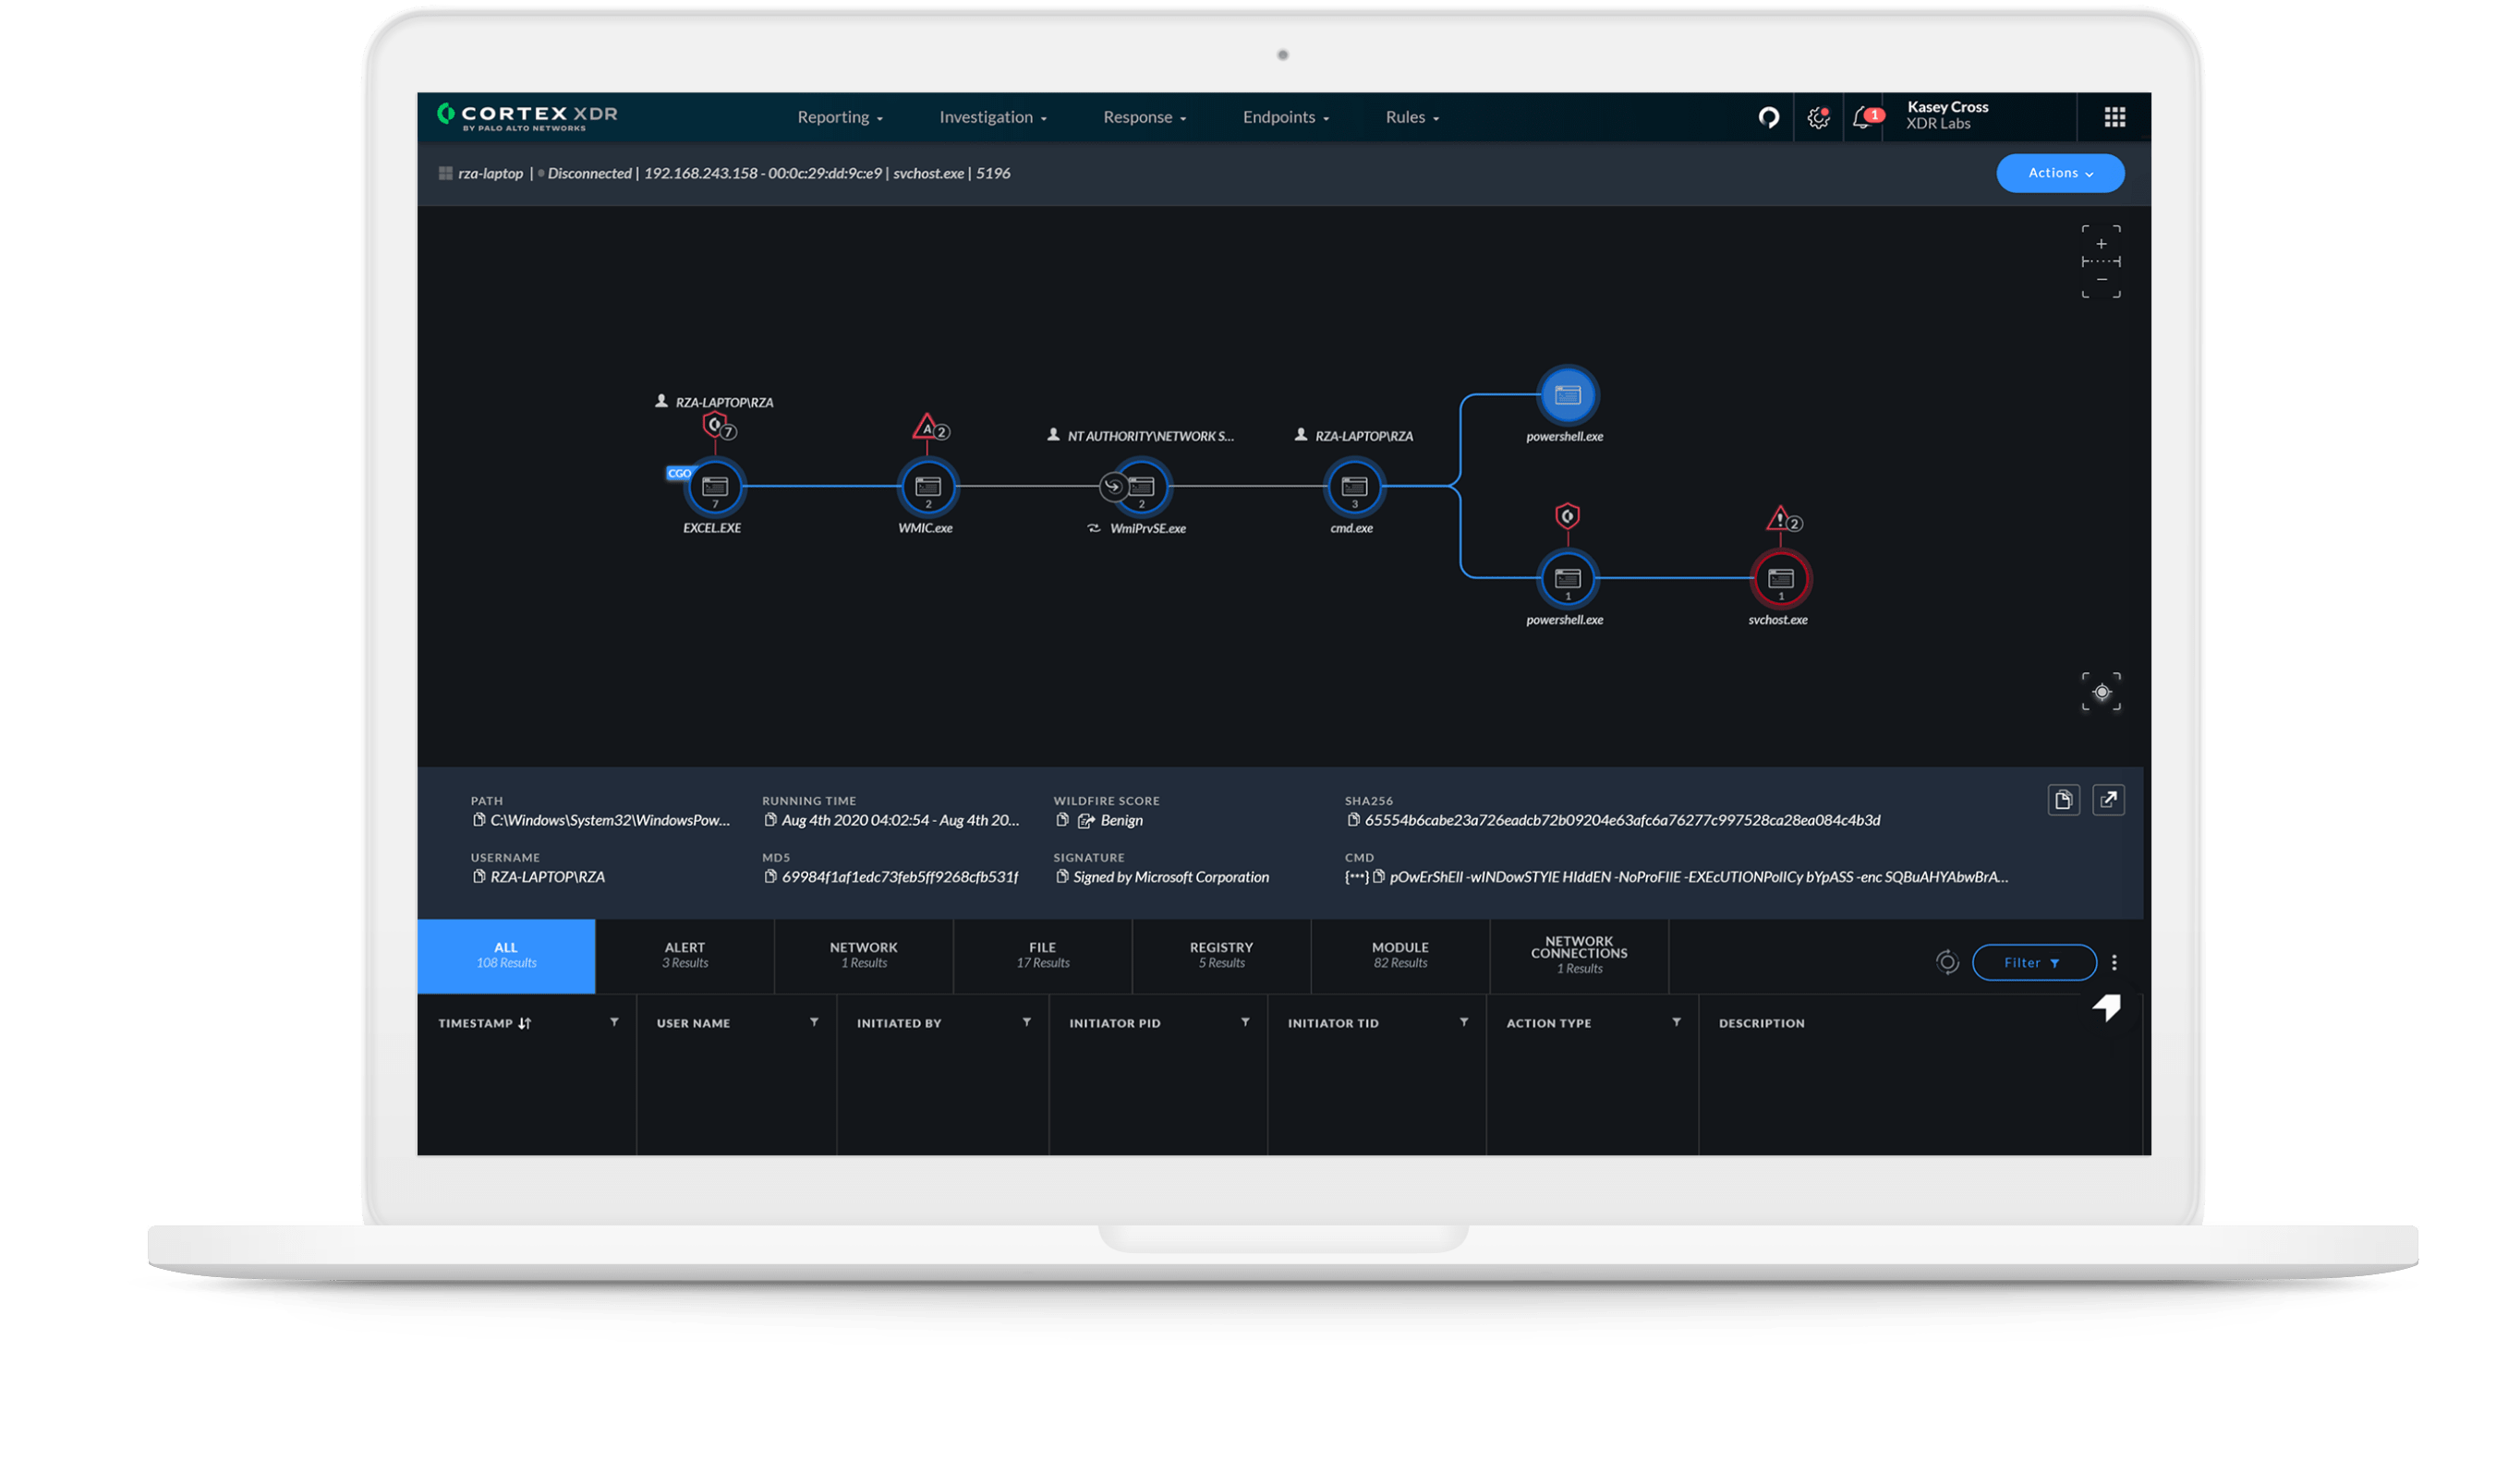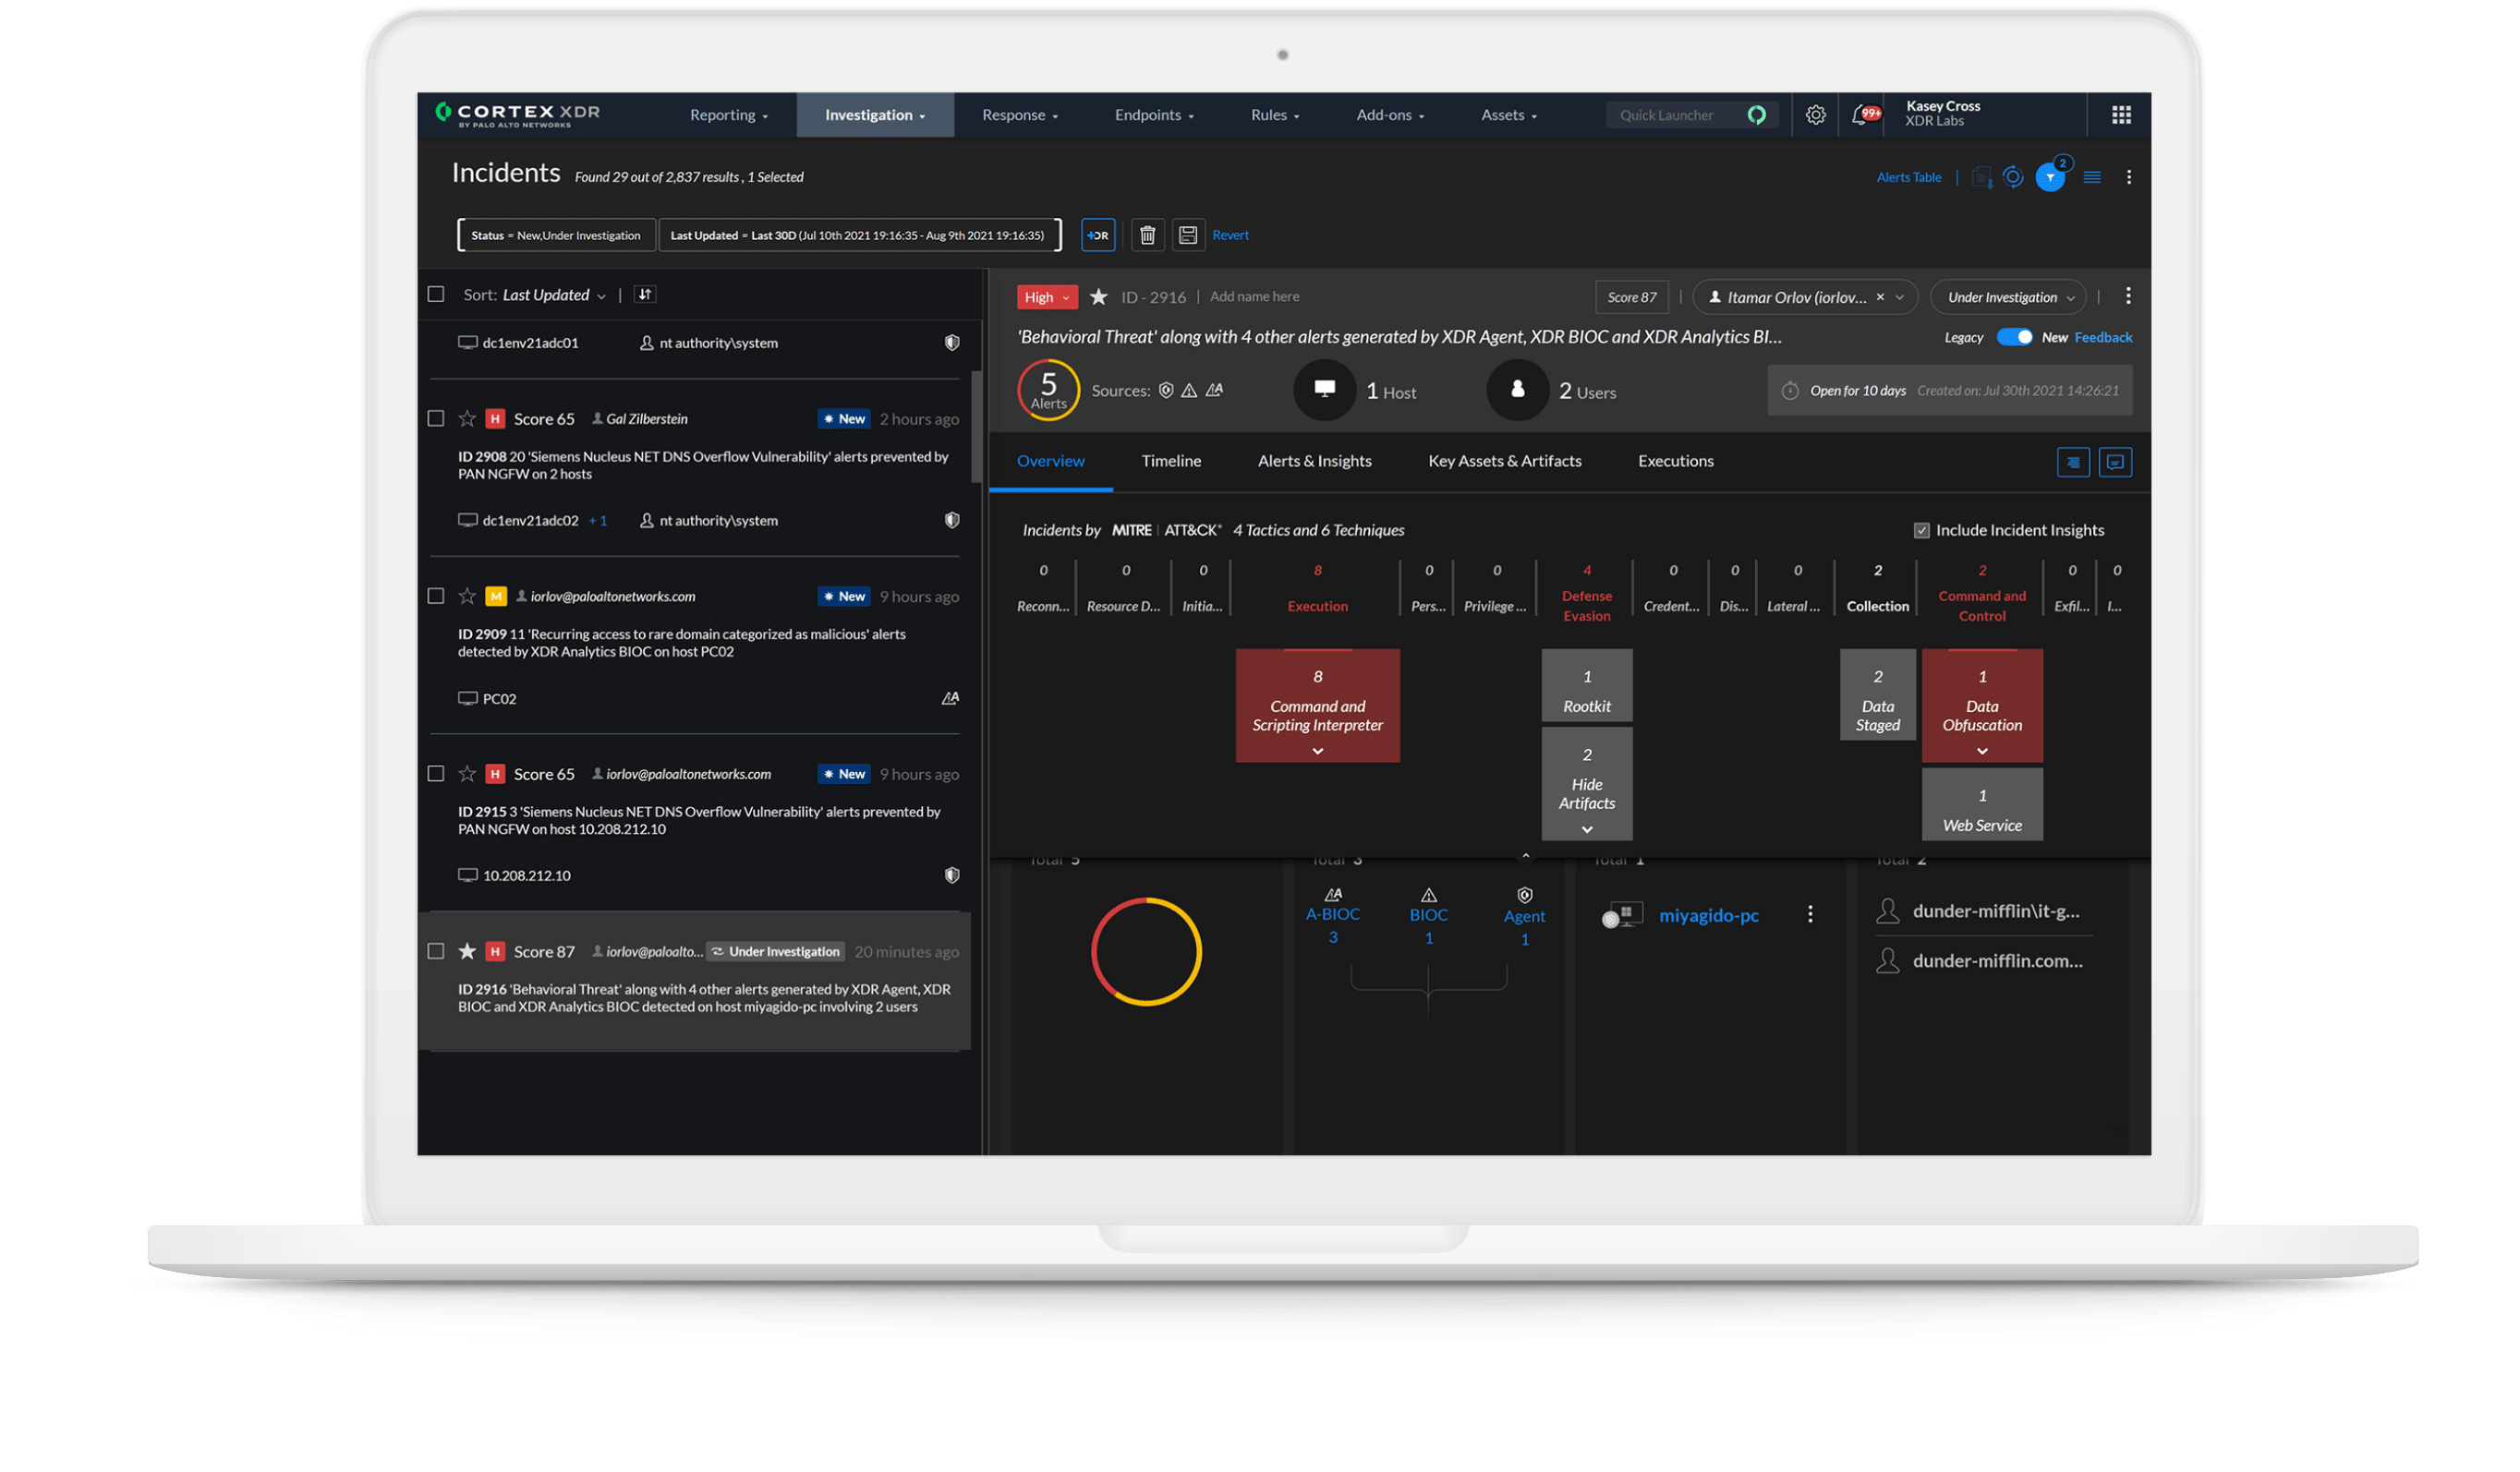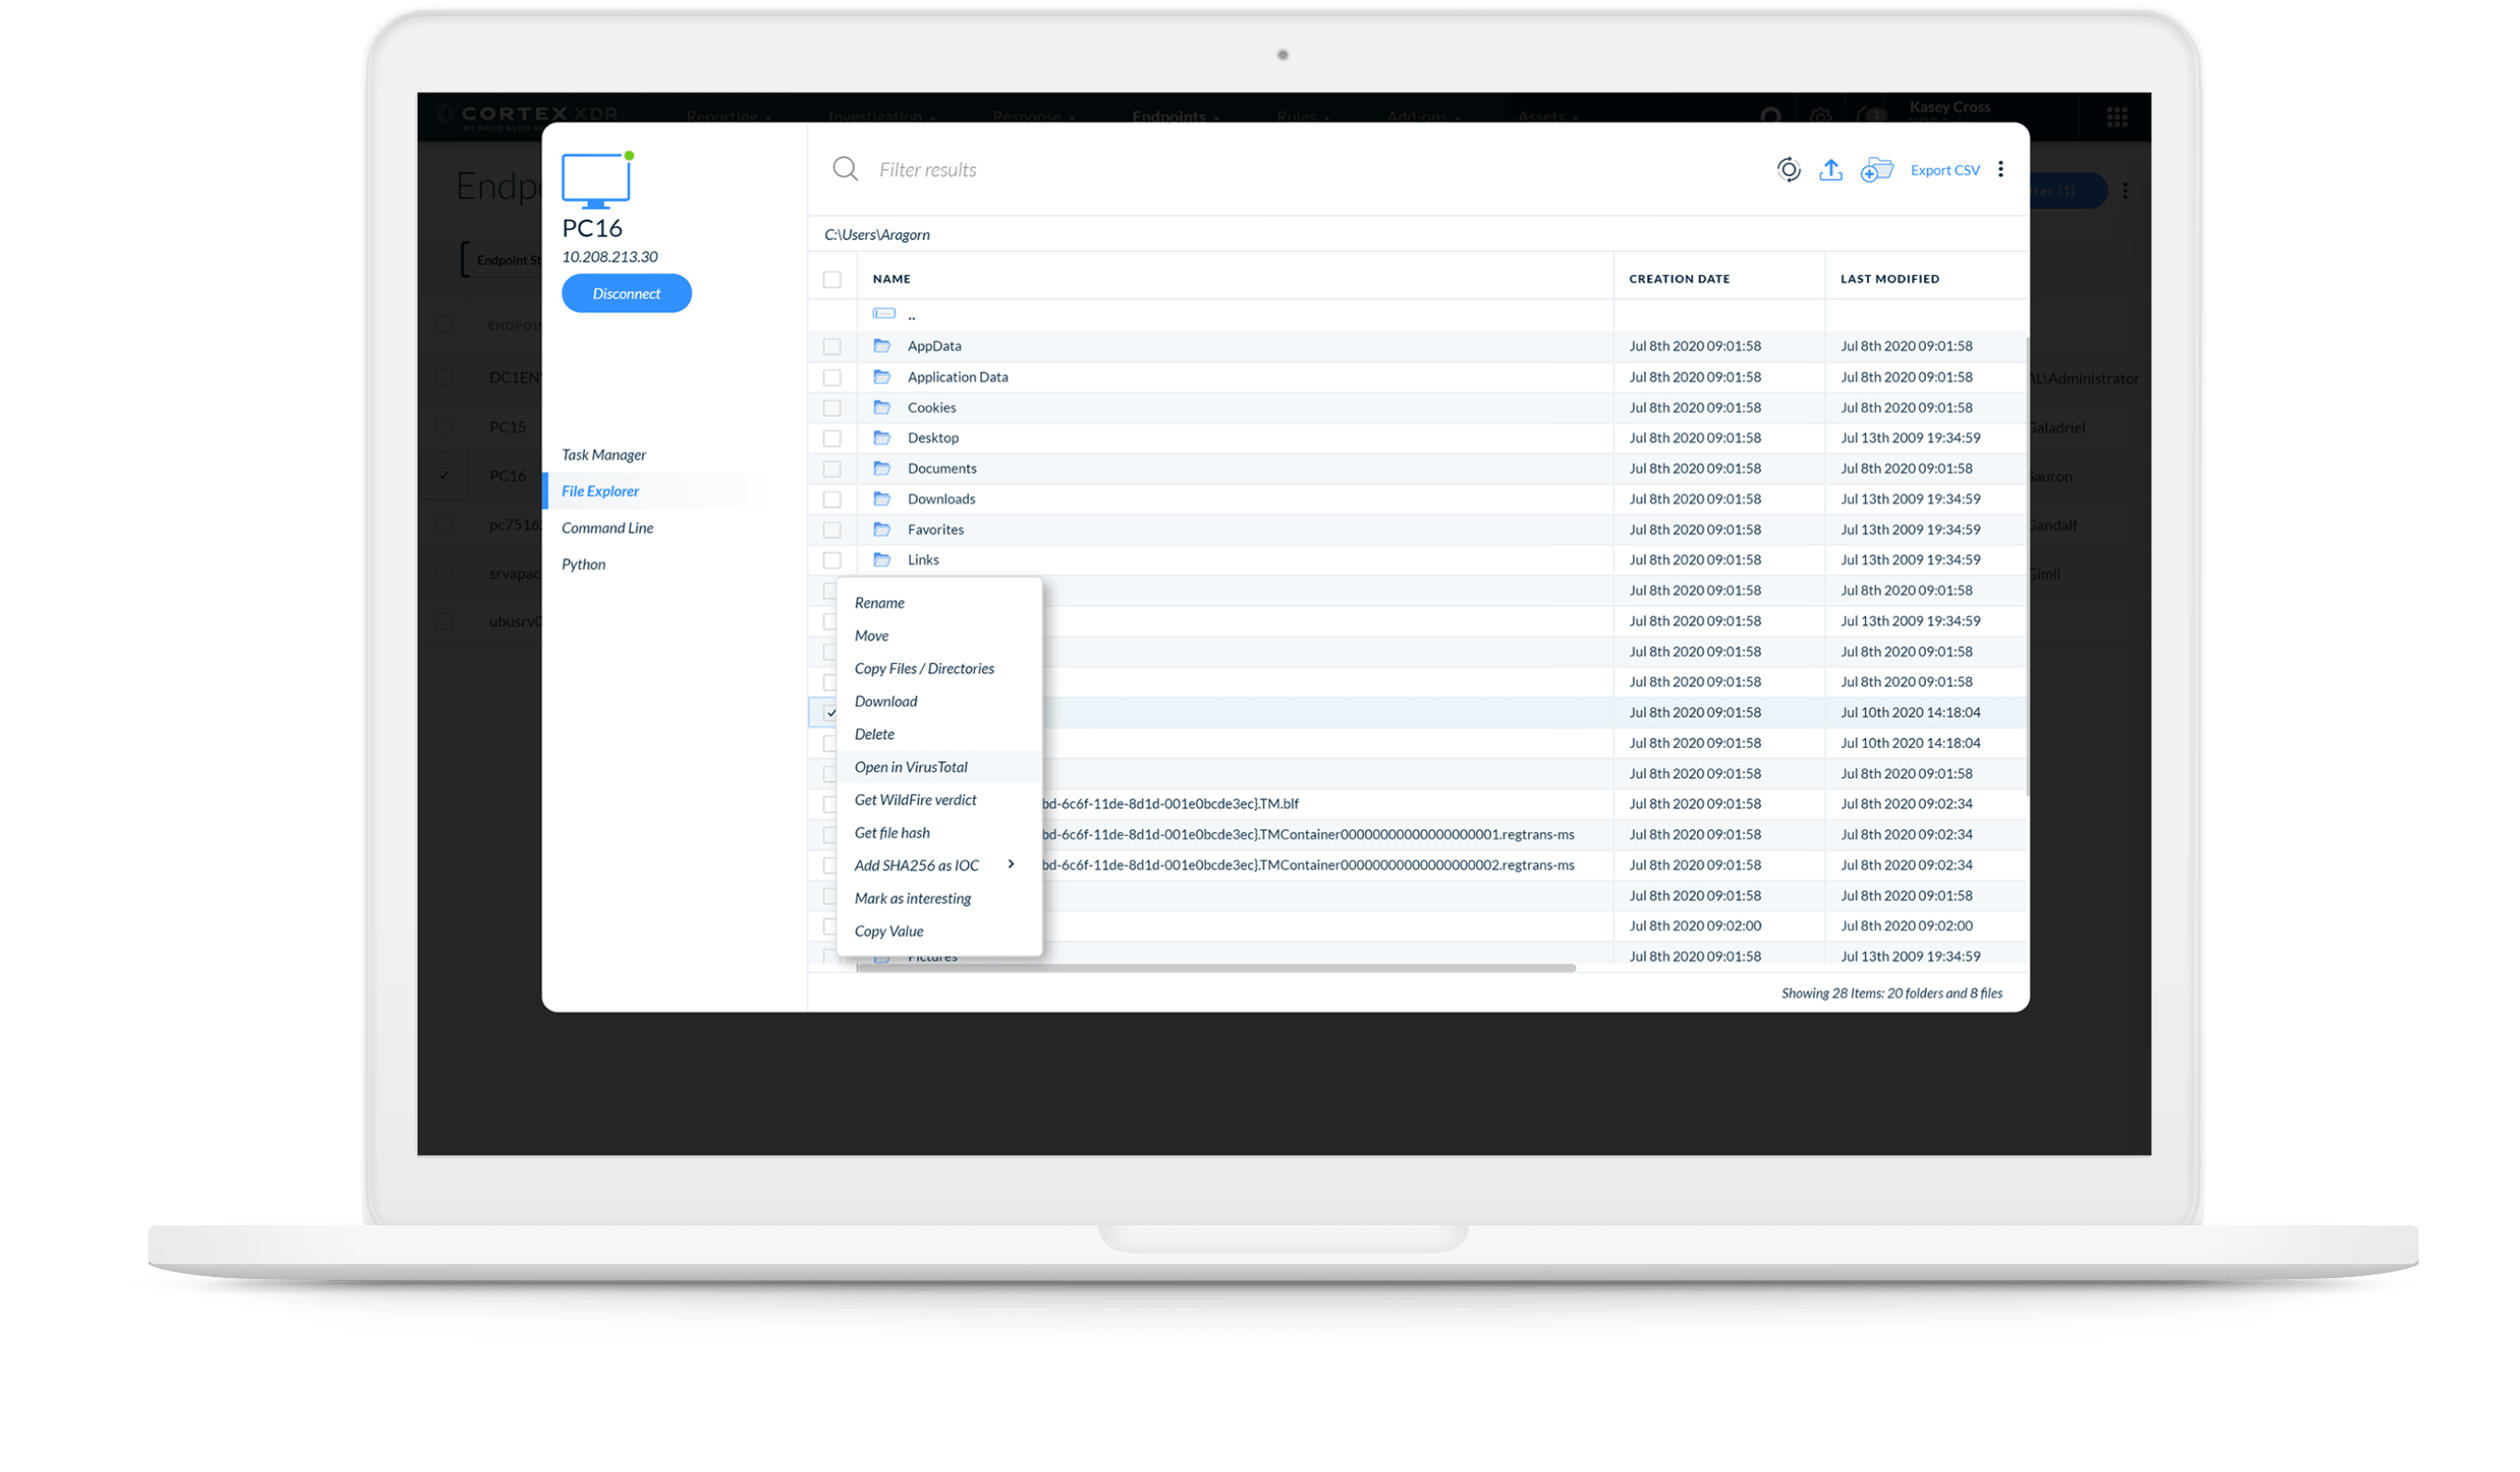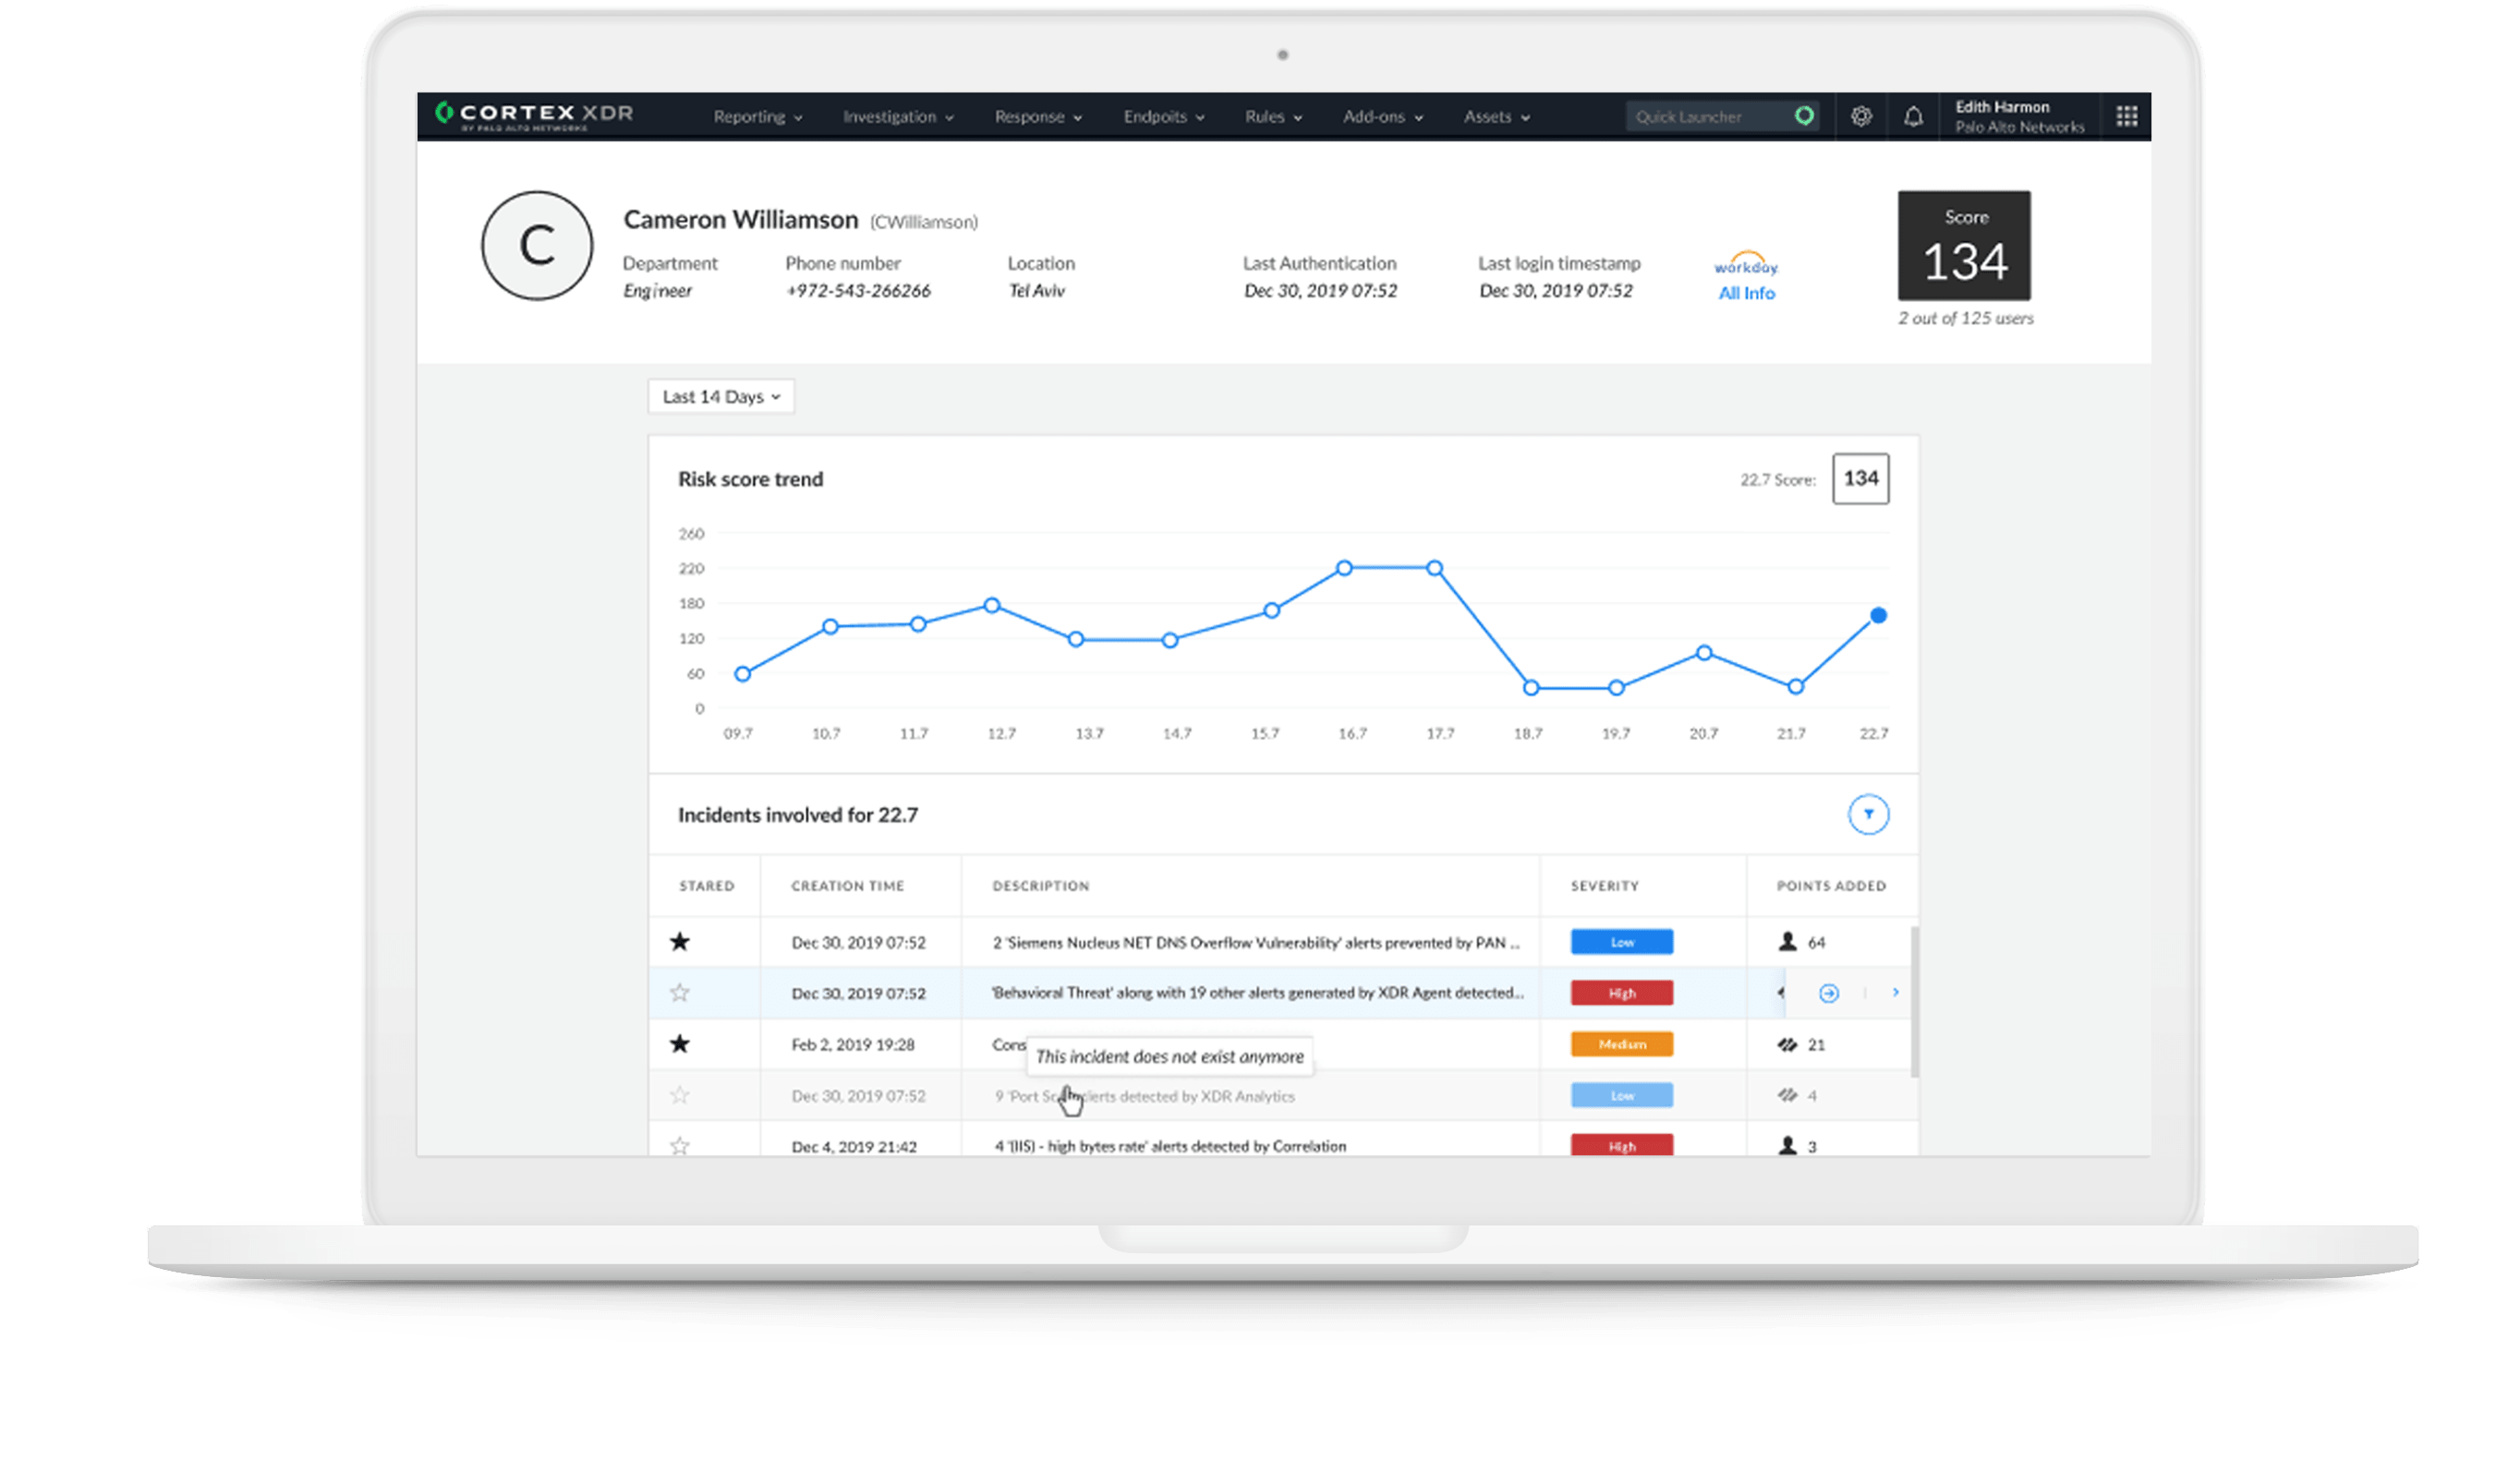


快速發現隱匿性威脅
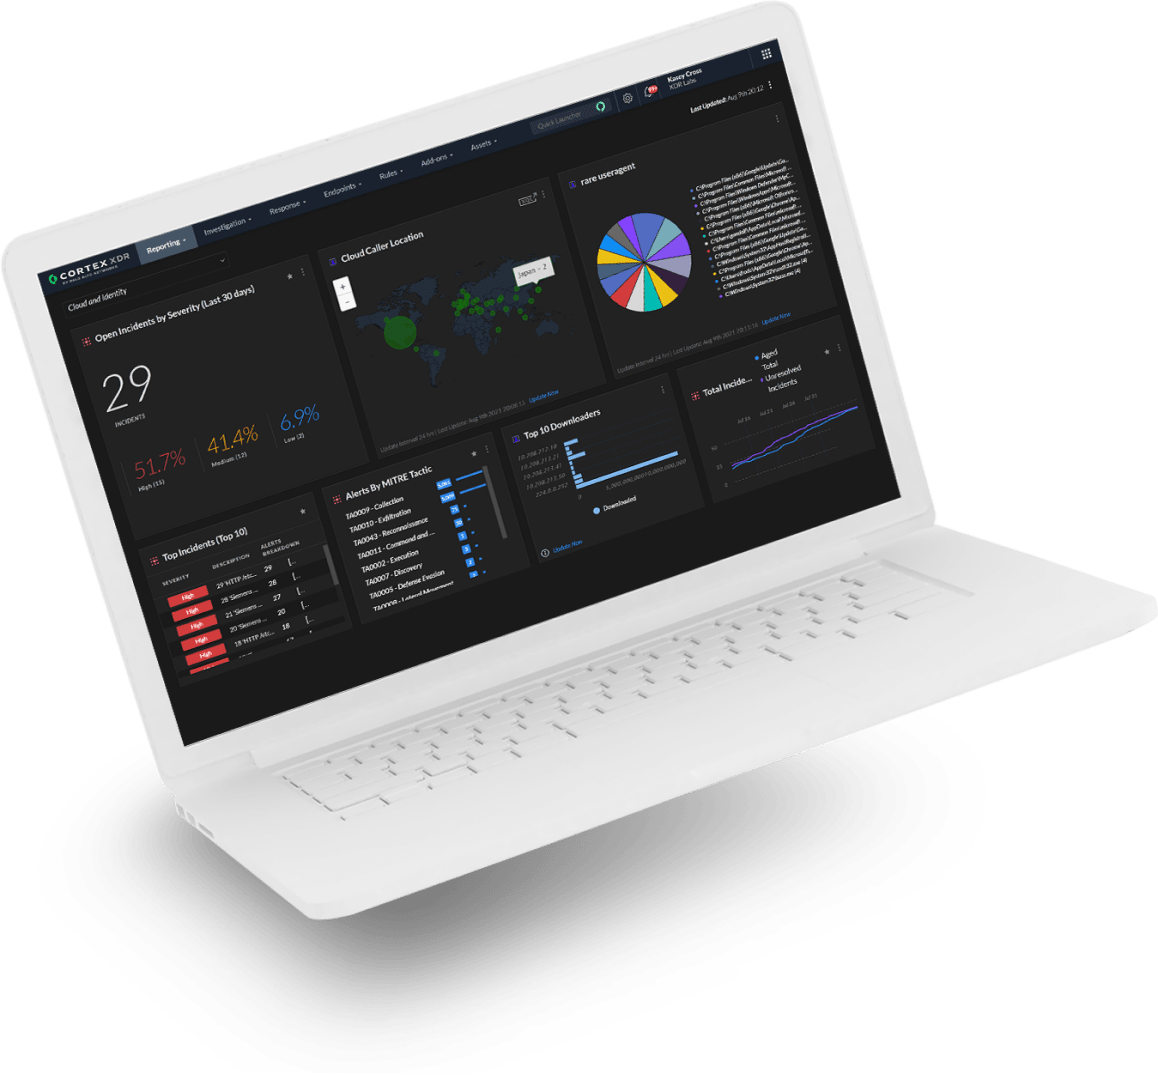
如果看不到威脅,就無法防禦。透過將分析和機器學習套用於整個企業中的全面數據,偵測環境之中任何位置的攻擊。行為分析可識別異常情況,並以絕佳的準確性查明隱匿性威脅和未知威脅。
由機器學習驅動的分析
藉由行為分析並發現象徵著攻擊出現的行為變化來偵測惡意軟體、命令與控制、橫向移動以及數據外洩。立即可用的規則
透過 400 種以上的預先定義規則以即時偵測各種攻擊。MITRE ATT&CK 標籤會揭露各種攻擊技術,自訂的關聯規則可針對各種數據來源提供進階偵測。
為何它如此重要
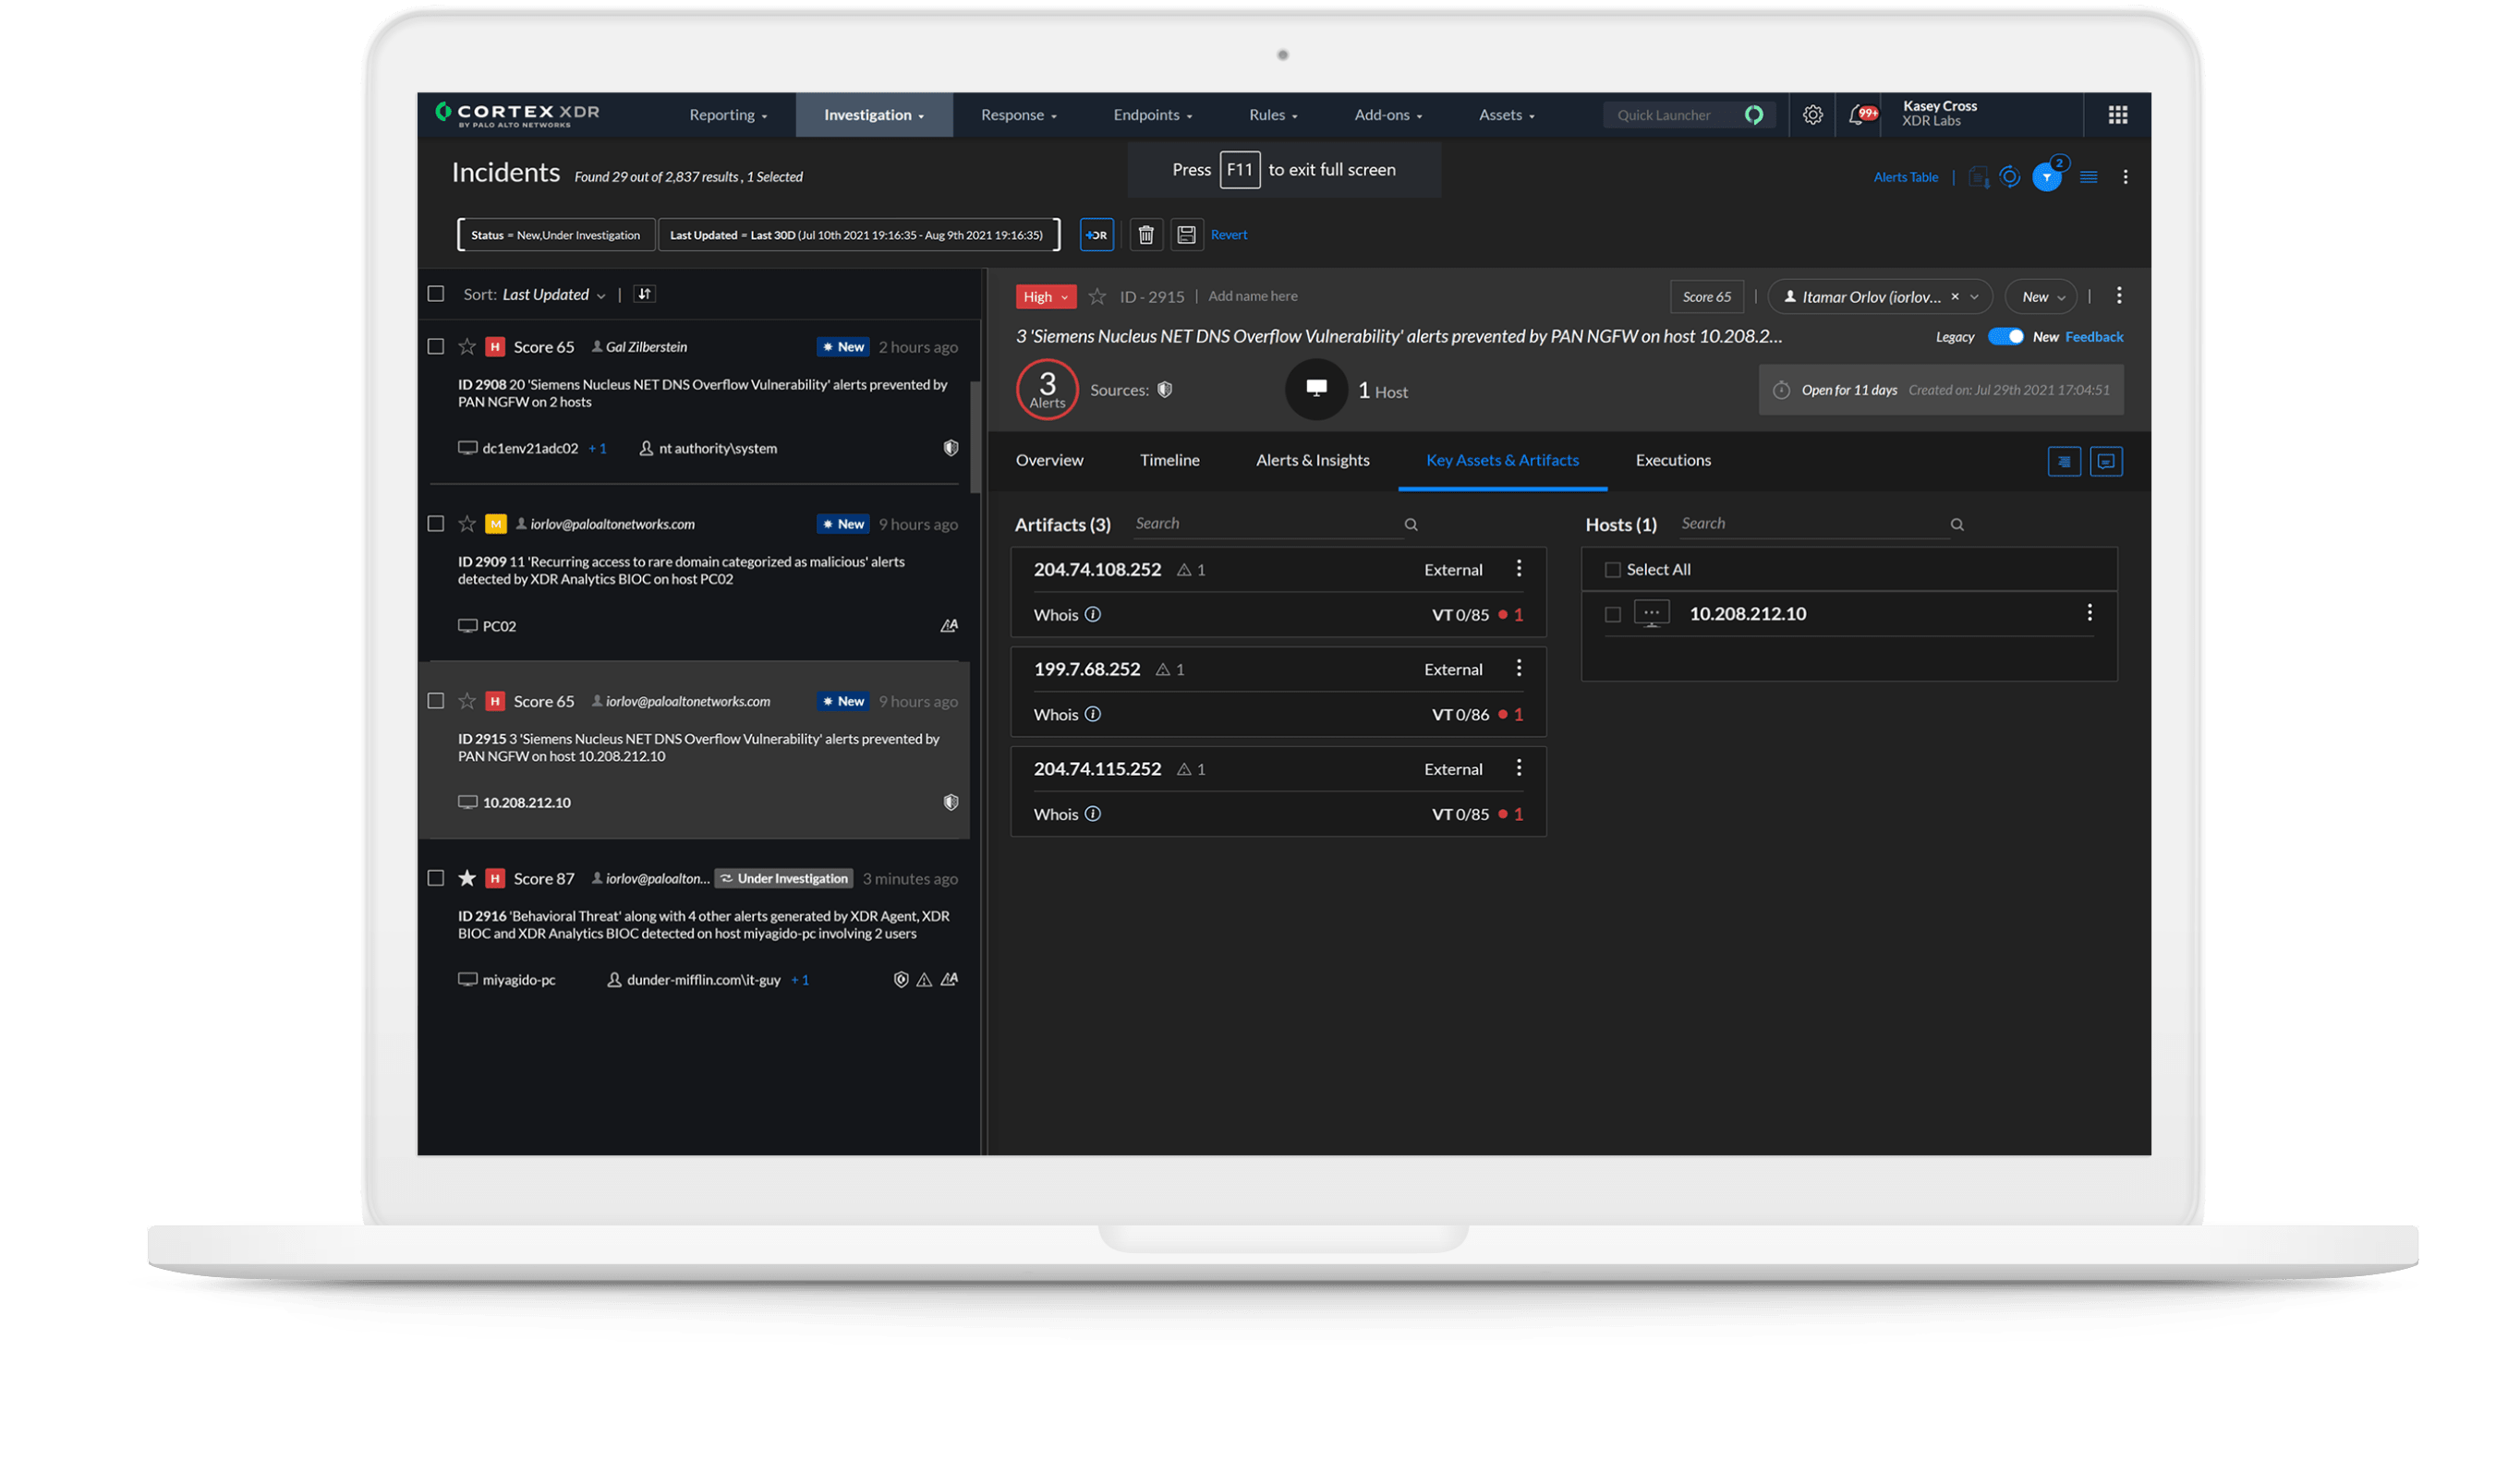
互不關聯的工具迫使分析人員在主控台之間不停切換以調查事件,因此導致調查速度緩慢並遺漏攻擊。
EDR 解決方案無法綜觀針對性攻擊的完整範圍,讓威脅行動者得以躲藏在網路中的隱蔽處。
基本的封鎖清單和隔離機制也無法因應行動迅速的攻擊。您必須能夠即時掃描所有端點並迅速根除任何威脅。
藉由分析與機器學習偵測進階攻擊
透過事件管理和警示分組,大幅減少 98% 的警示數量
透過協調回應快速遏制攻擊
避免警示麻痺和人員流動
提高 SOC 生產力和投資報酬率