Idira 端點權限管理員

任何身分都可以擁有權限。96% 的人類身分擁有超出其角色所需的存取權。將零信任擴展到每個端點,以消除持續的管理權限,縮小攻擊面,並在源頭阻止入侵。

解決方案

使用智慧權限控制來保護端點裝置和伺服器

Idira® 端點權限管理器透過用精細的即時提升來取代持久的管理員權限,減少攻擊面,保護您的環境,同時保持業務的流暢性。
主動地減少網路風險

主動地減少網路風險

透過移除攻擊所依賴的權限來阻止攻擊源頭。Idira 利用基政策型且即時的提升來取代持久的管理員權限,針對特定的應用程式和任務。這種零信任方法能夠化解威脅,並用智慧權限控制來保護端點裝置和伺服器。

達到持續合規性

從被動、臨時的稽核準備轉變為持續、可證明的合規狀態。Idira 提供端點和伺服器上權限活動的稽核追蹤,讓展示合規性和通過 NIST、PCI DSS 和 ISO 等架構的稽核變得簡單。

達到持續合規性
推動營運效率

推動營運效率

讓您的 IT 和安全團隊擺脫手動權限管理的負擔。Idira 允許您透過政策型提升自動化程序,提高整體效率並減少與權限相關的票證數量。

加強業務韌性

建立一個能夠適應變化風險的安全基礎,並不會中斷業務營運。當偵測到事件時,您的 SOC 可以更快且更精確地應對網路威脅,透過使用精細、身分型控制措施來遏制威脅,而不需要將整個系統離線。

加強業務韌性
主要功能與特色

我們如何在端點上保護每個身分

我們提供的智慧權限控制是現代零信任架構的基礎。Idira EPM 協助移除不必要的權限,控制和環形隔離應用程式,並在攻擊者建立立足點之前阻止他們,同時對使用者保持透通。
How we secure every identity at the endpoint.

政策型權限提升

根據核准的應用程式和任務隨選提升權限,且對使用者透通。使用者永遠不會成為完全的管理員,這有助於降低風險。

安全身分
  • 274%

    三年內的平均投資報酬率。

  • 74%

    平均減少過度的權限帳戶。

  • 40%

    減少權限提升的要求票證。

優勢與價值

來自身分安全領導者的真實成果

提升效率和安全性。IDC 對 Idira 端點權限管理員的商業價值評估顯示,客戶獲得了顯著的成效與成本節省,並直接反映在企業的盈餘上面。

客戶

受到全球領導者的信任以保護他們最關鍵的資產

全球領先的組織信任 Palo Alto Networks 來保護他們的身分並確保從端點到雲端的存取安全。我們很自豪能在身分安全之旅,與他們一起合作。
Northern Trust
PDF Health
ECAD
Repsol Logo
Idira 實際應用

與專家交談並立即開始。

查看 Idira 如何在企業規模上保護人類身分。在不減緩業務的情況下降低身分風險。

本網站受 reCAPTCHA 保護,並適用 Google 隱私權政策 and 服務條款 。
常見問答集

關於 Idira 端點權限管理員的常見問題集

Idira 端點權限管理員 (EPM)是一種權限提升和委派管理(PEDM,亦即端點 PAM)解決方案,提供成熟端點安全解決方案/堆疊的關鍵組件,協助組織透過管理和保護桌面、筆記型電腦和伺服器等端點的權限來降低網路攻擊的風險。它透過移除過多的使用者權限(如本機管理員權限)並控制哪些應用程式可以執行及其可以執行的動作,來強制執行最低權限原則。
EPM 透過移除 Windows、macOS 和 Linux 上的本機管理員權限來加強安全性。它使用政策型提升取代了固定的權限,以供授權程序使用。該解決方案整合了 AD 橋接,集中管理 Linux 身分,協 助安全地使用無密碼選項登入端點,並透過精細的權限限制提供 SOC 回應功能,而不是完全的機器隔離。EPM 也利用應用程式環形隔離來阻絕「離地攻擊」,並協助維持代理式 AI 工具鏈的最低權限。
Idira EPM 是 Idira 身分安全平台的重要組成部分:
  • 真正的微服務雲端解決方案。
  • 單一管理主控台和單一代理程式。
  • 數千個真實實作,保護全球最大的組織。
  • 立即可用的範本、政策和架構,讓您迅速上手。
  • Idira Blueprint 和 Success Path 架構將最佳實務具體化並簡化實作。
  • 多次被產業分析師認可為領先解決方案。
Idira EPM 為執行 Windows、Windows Server、macOS 和 Linux 的工作站和伺服器提供防護。
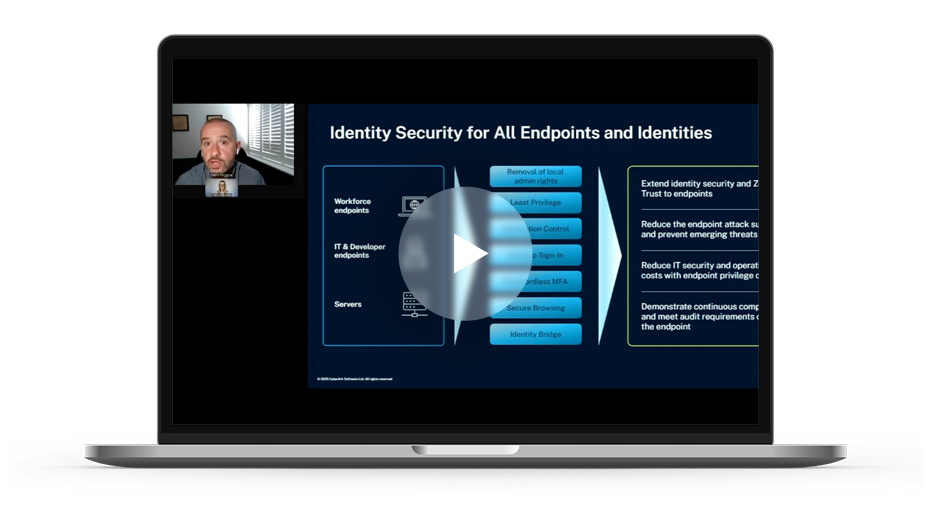
EPM 提供了一整套功能來保護您的端點:
  • 本機管理員權限移除:安全地從使用者中移除固定的管理員權限,以降低風險。
  • 最低權限執行:確保使用者和應用程式僅擁有執行其角色所需的權限。
  • 應用程式控制:使用全面且靈活的政策型控制,並具備精細的環境隔離,以允許、提升、封鎖或限制應用程式。未知的應用程式可以在「受限模式」(環境隔離)下執行,以防止其存取敏感資源或網際網路。
  • 即時 (JIT) 提升:允許使用者在需要時要求對特定應用程式或任務的臨時稽核存取權,而無需授予永久的管理員權限。
  • 安全的端點登入:能夠使用現代 MFA 選項(包括無密碼),透過 IdP 進行登入。
  • Linux Sudo 管理與身分橋接:集中化並簡化 Linux 系統上 sudo 命令的管理,以在大規模上強制執行角色特定的最低權限。透過開放的行業通訊協定(身分橋接),將 Linux 與 Active Directory(AD 橋接)和雲端身分提供者的集中式帳戶整合。
  • 身分和權限型 SOC 回應選項:作為 XDR 和 NetSec 的執行引擎,降級使用者並驗證身分,而不是隔離端點。