搜尋
建議


使用案例
加速創新。保護您 AI 支援的應用程式。
模型可視性與控制
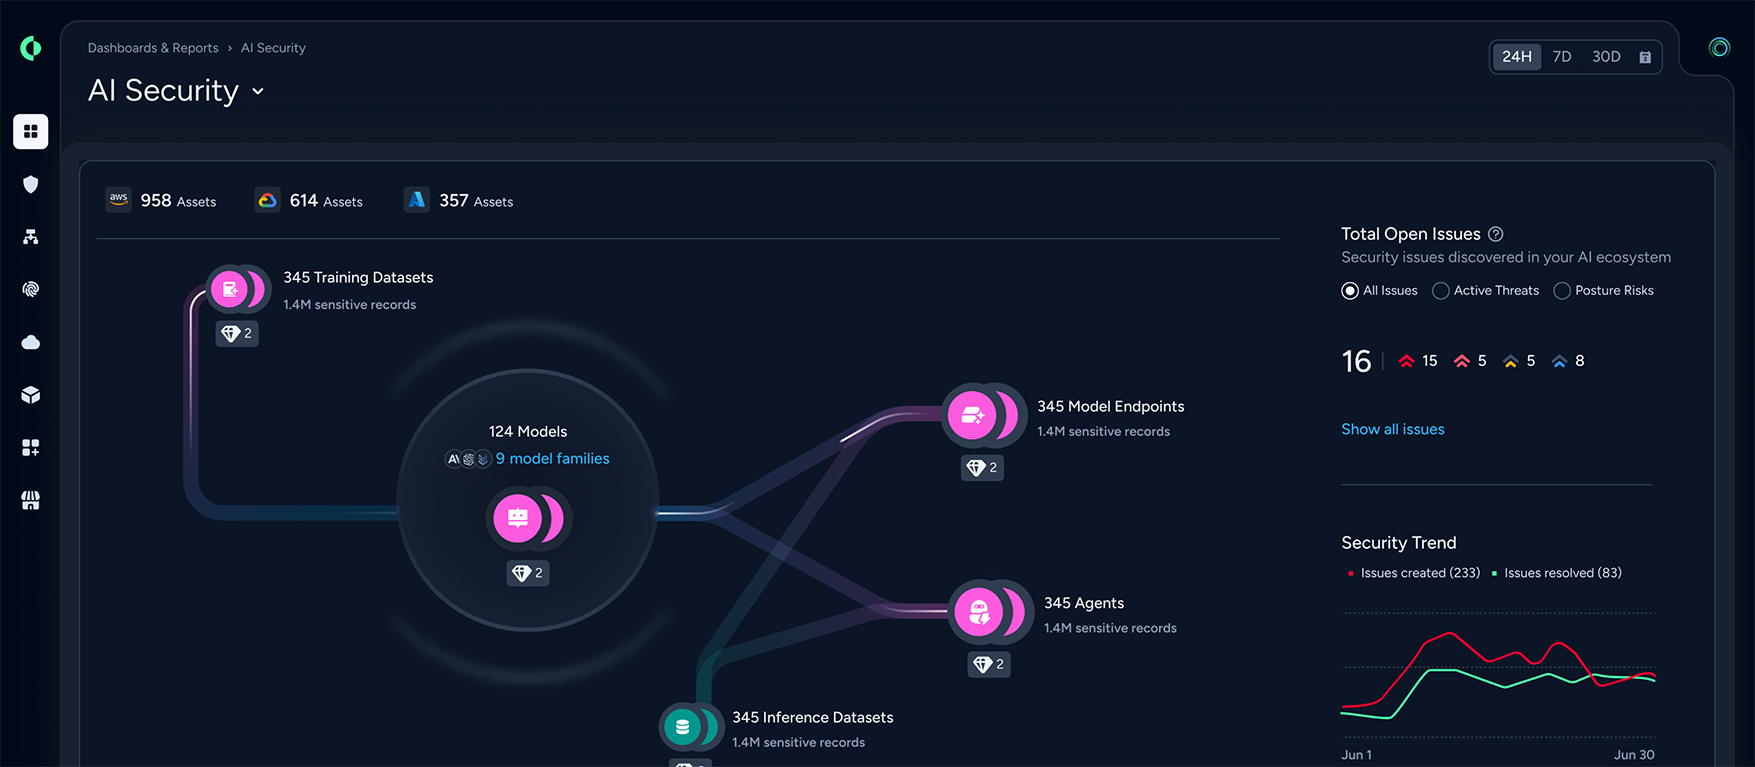
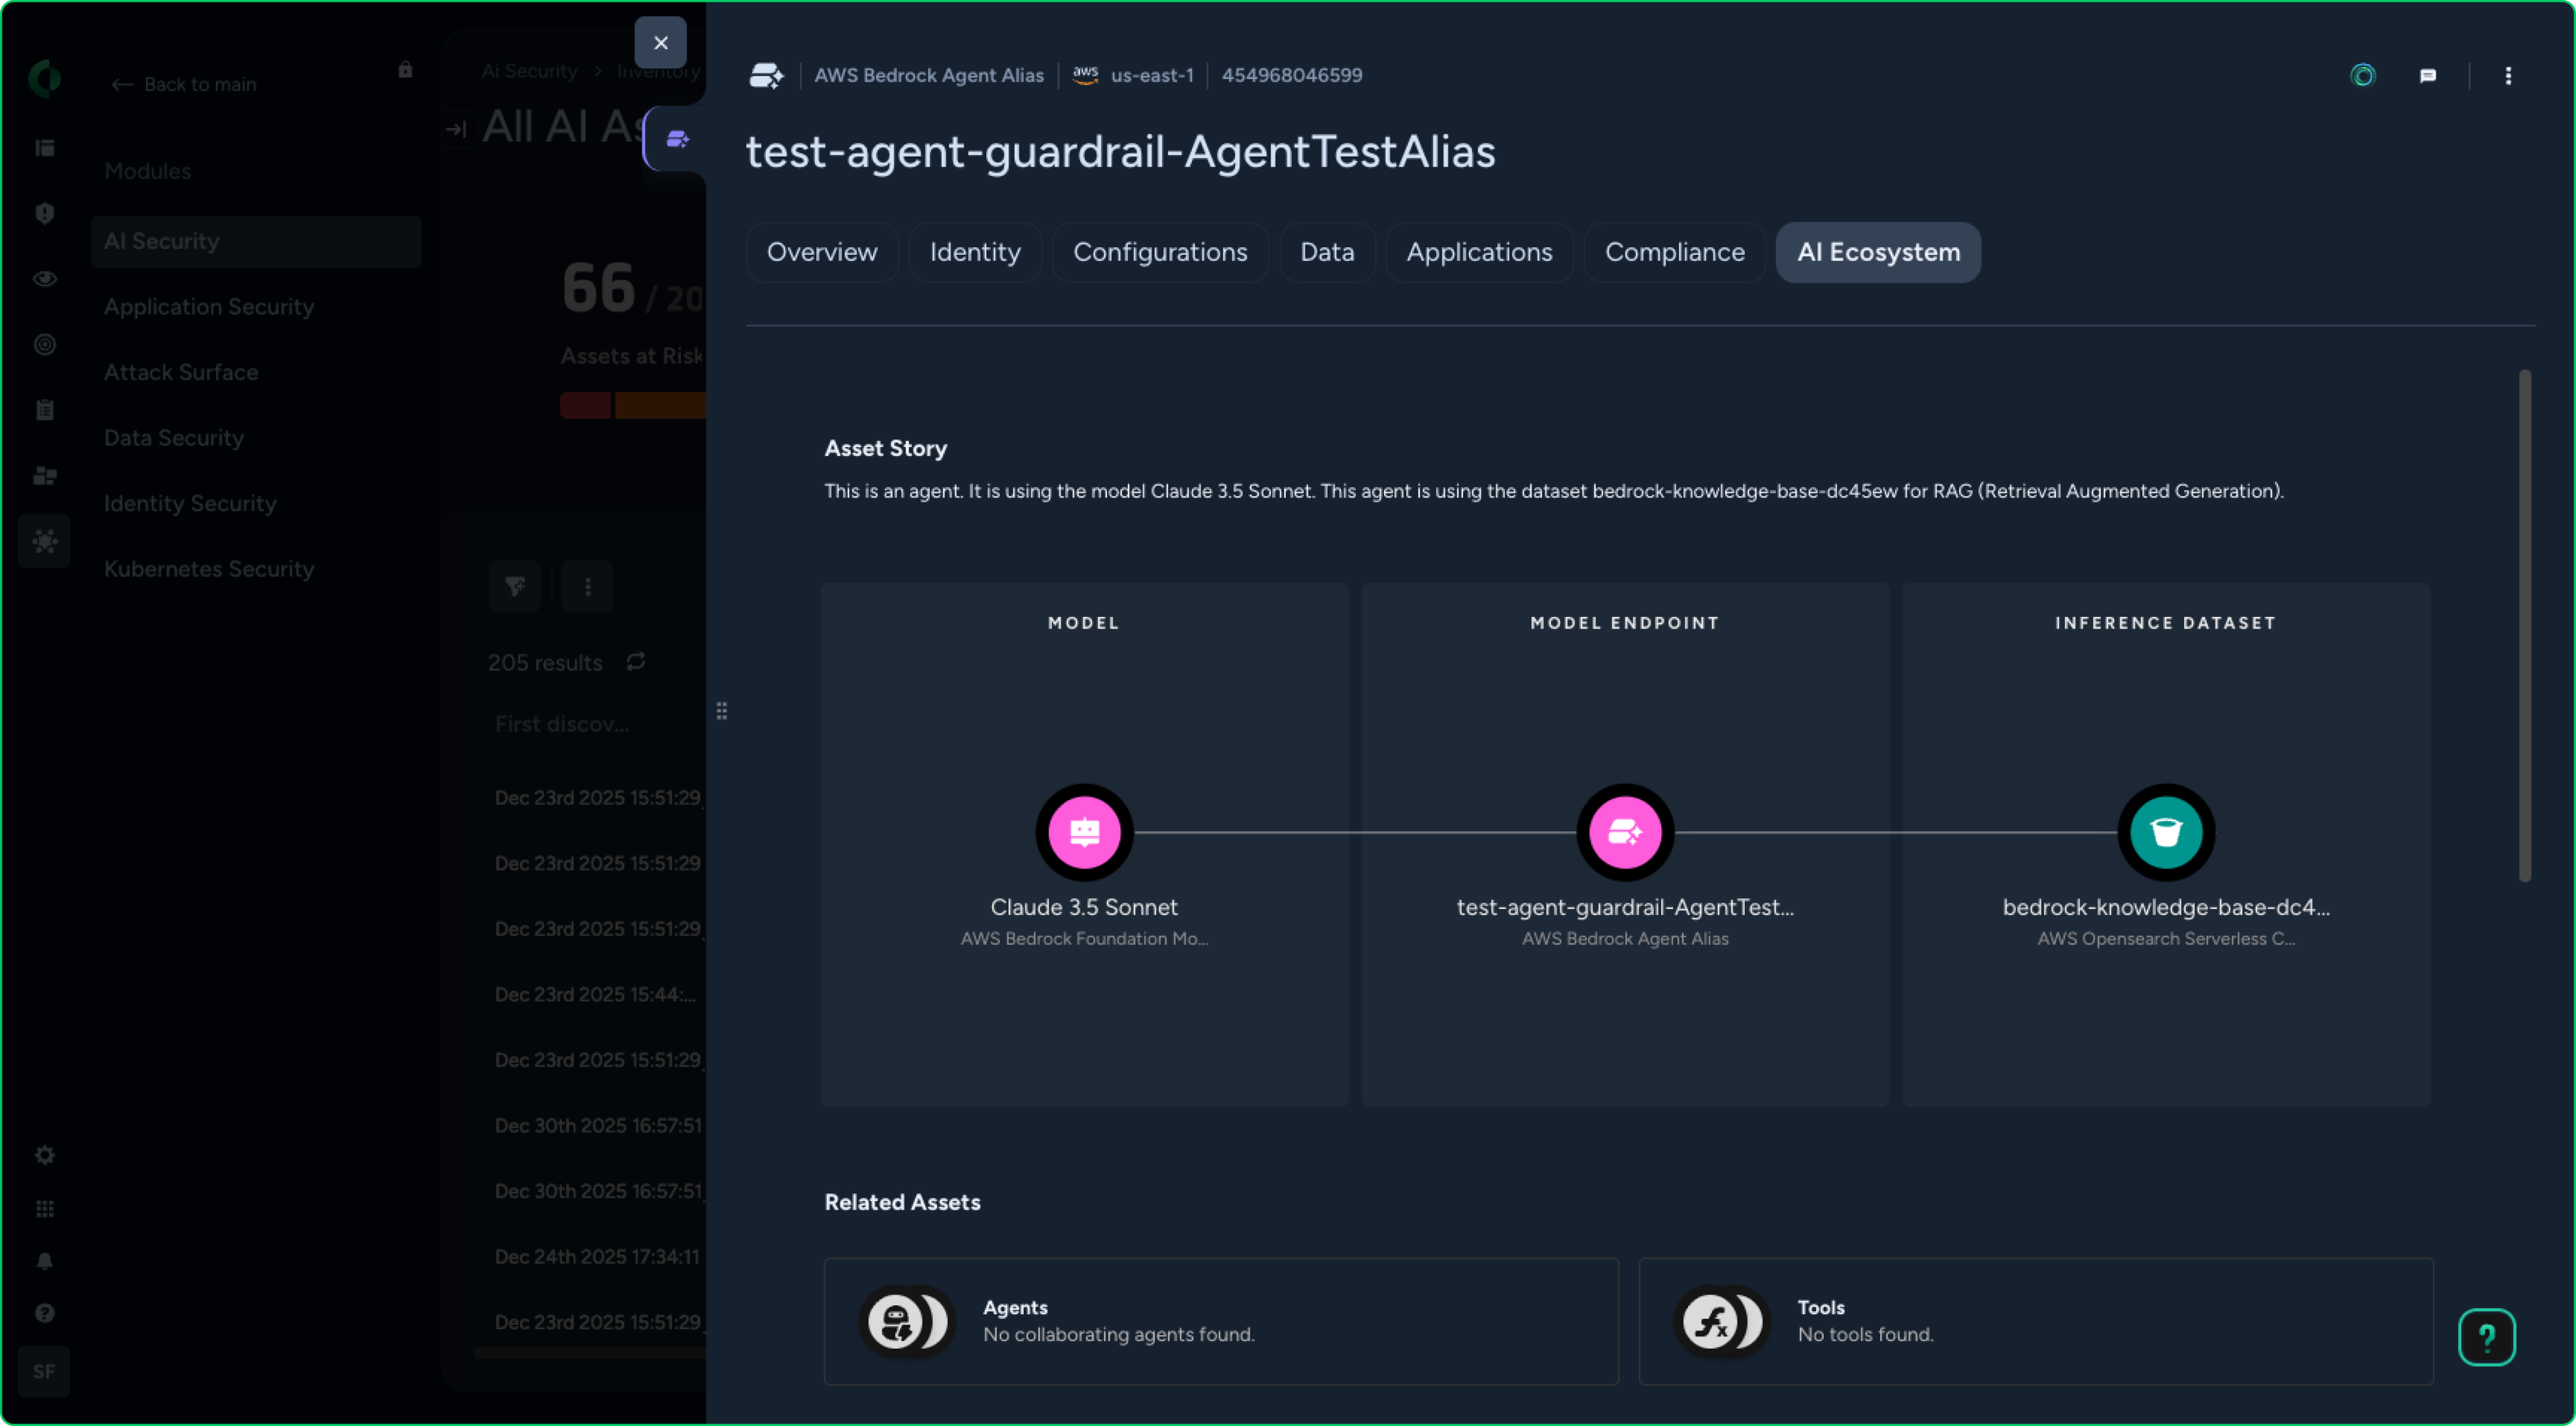
探索模型、訓練資料和攻擊路徑
查看雲端環境中所有 AI 模型—包括受管理和未受管理模型。取得端點、代理程式和訓練資料的目錄,並使用活動分析,根據已知的攻擊路徑確定風險和設定錯誤的優先順序。
AI 特定風險分析
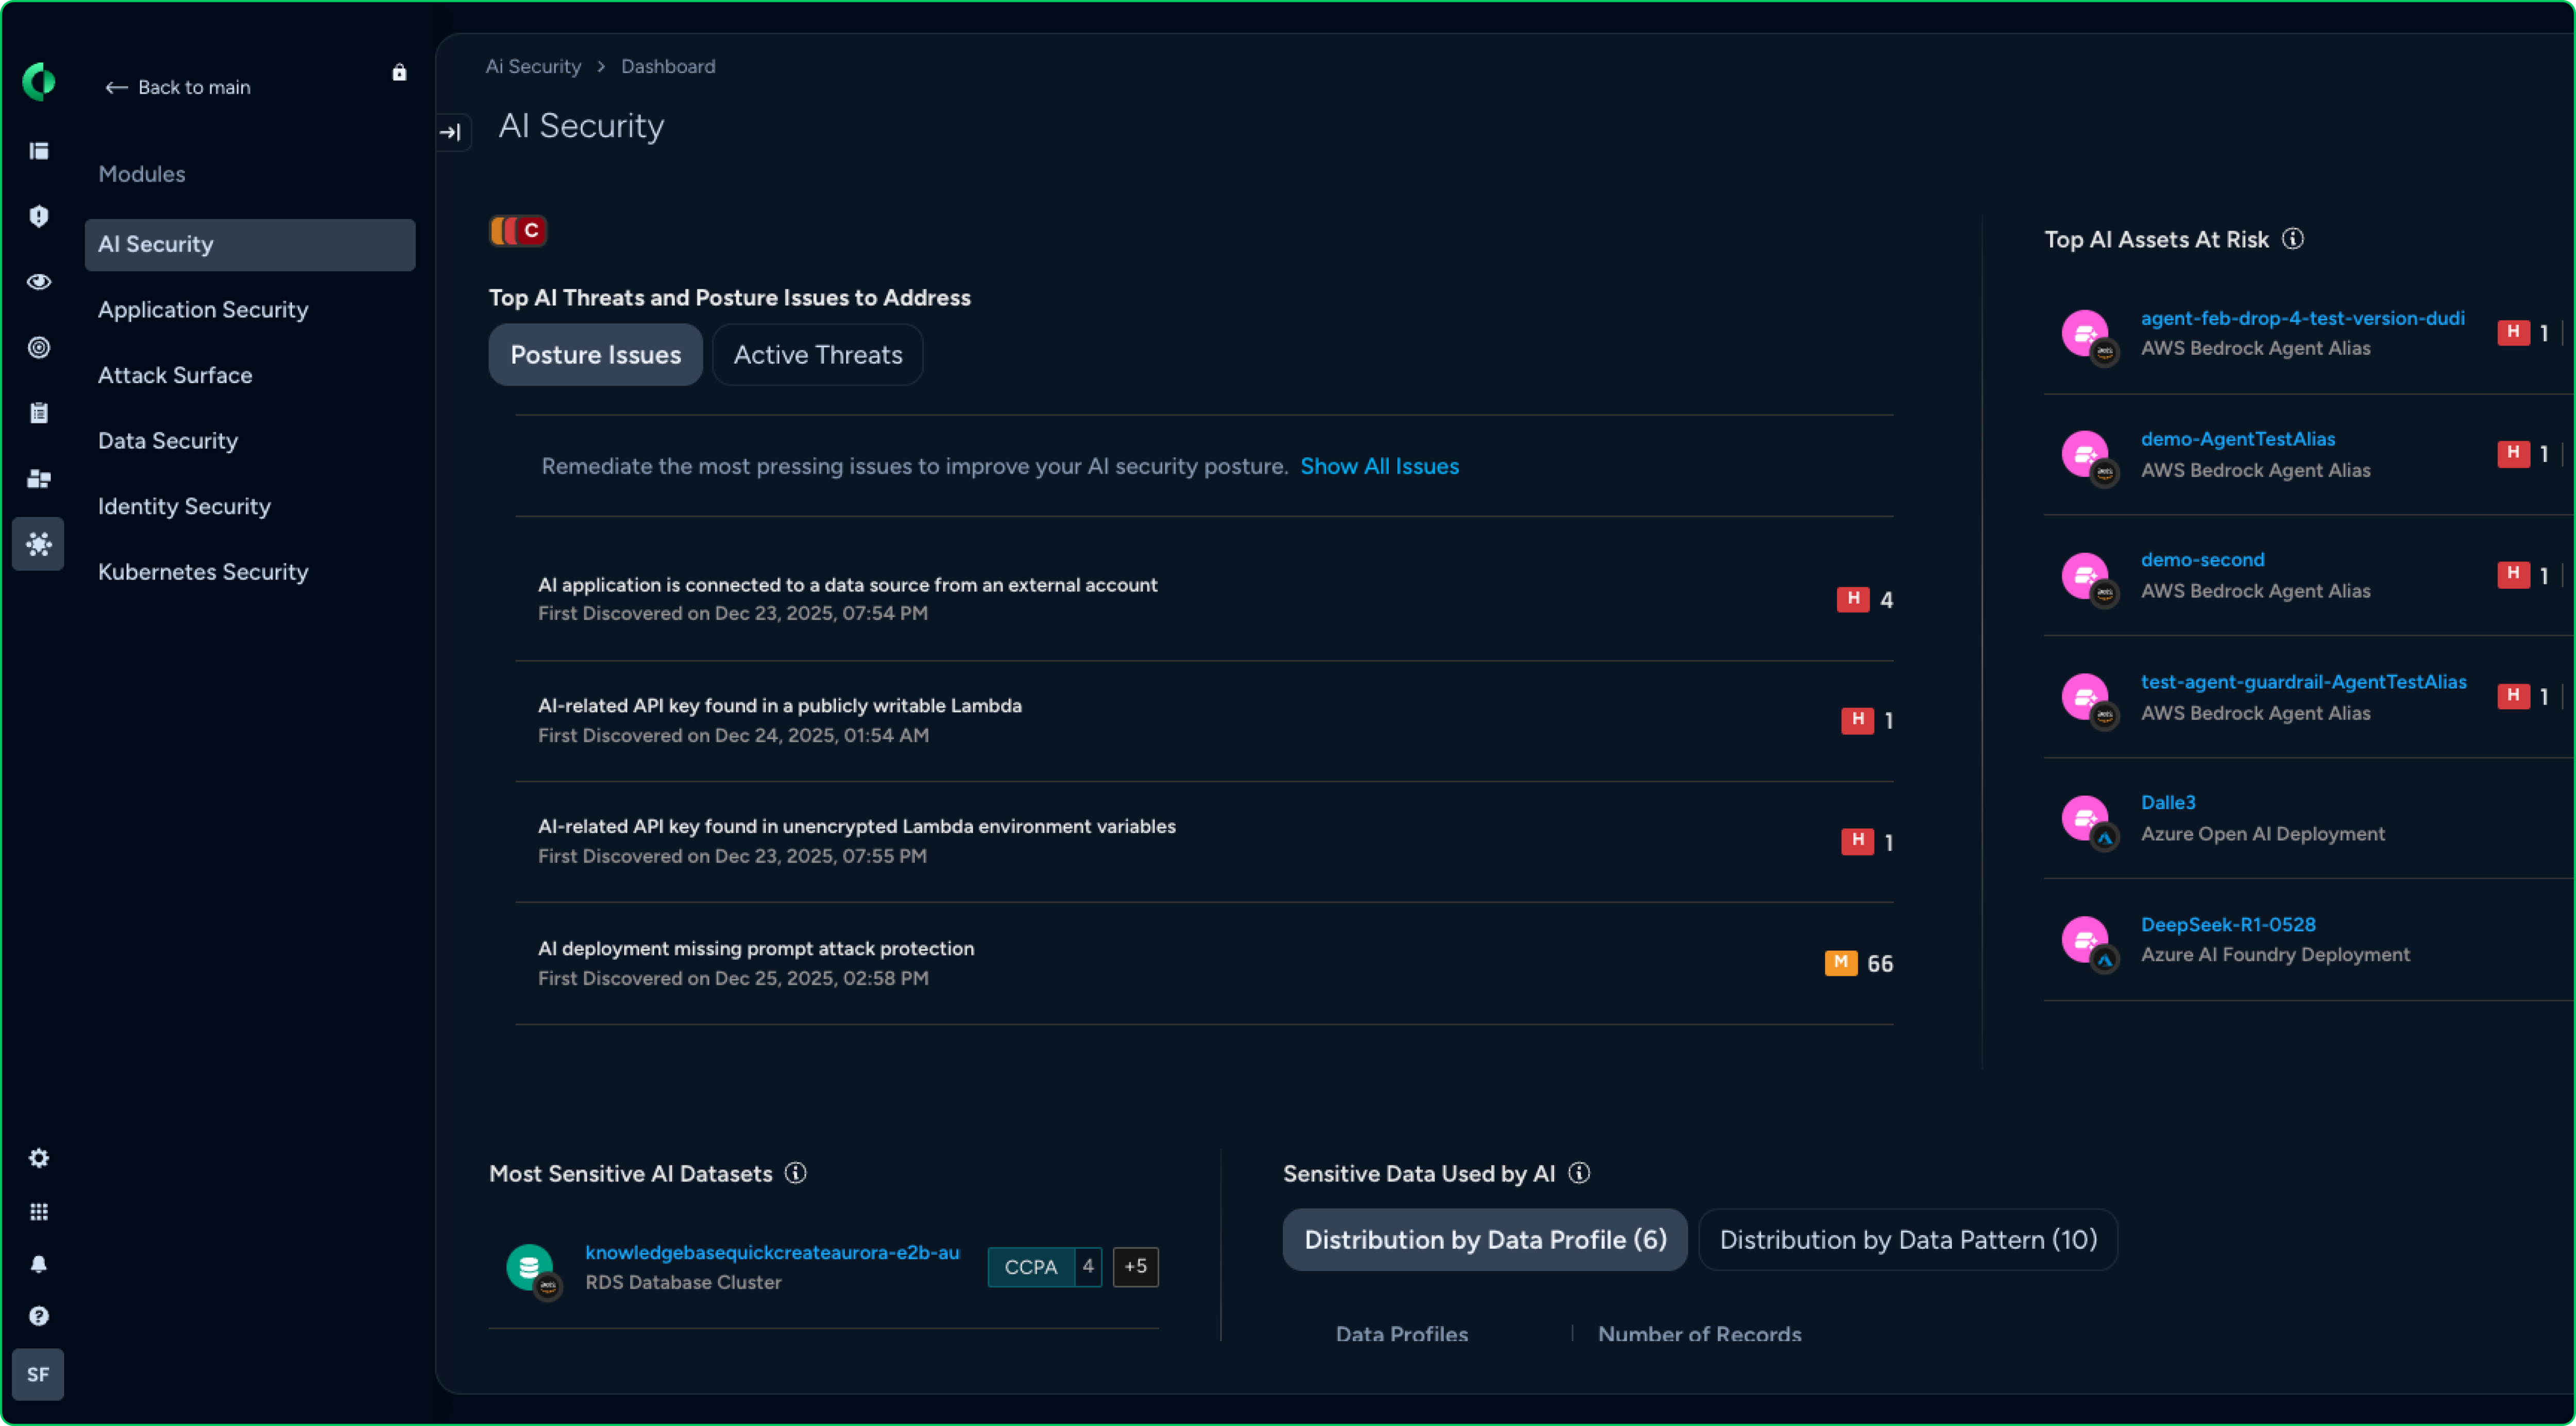
彌補 AI 攻擊者瞄準的缺口
緩解 AI 特定的威脅,例如資料投毒和未經批准的模型,遵守現代 AI 標準,例如 NIST-AI-600-1,並對應資源之間的相依性,以確保 AI 供應鏈的安全。
AI 資料安全性
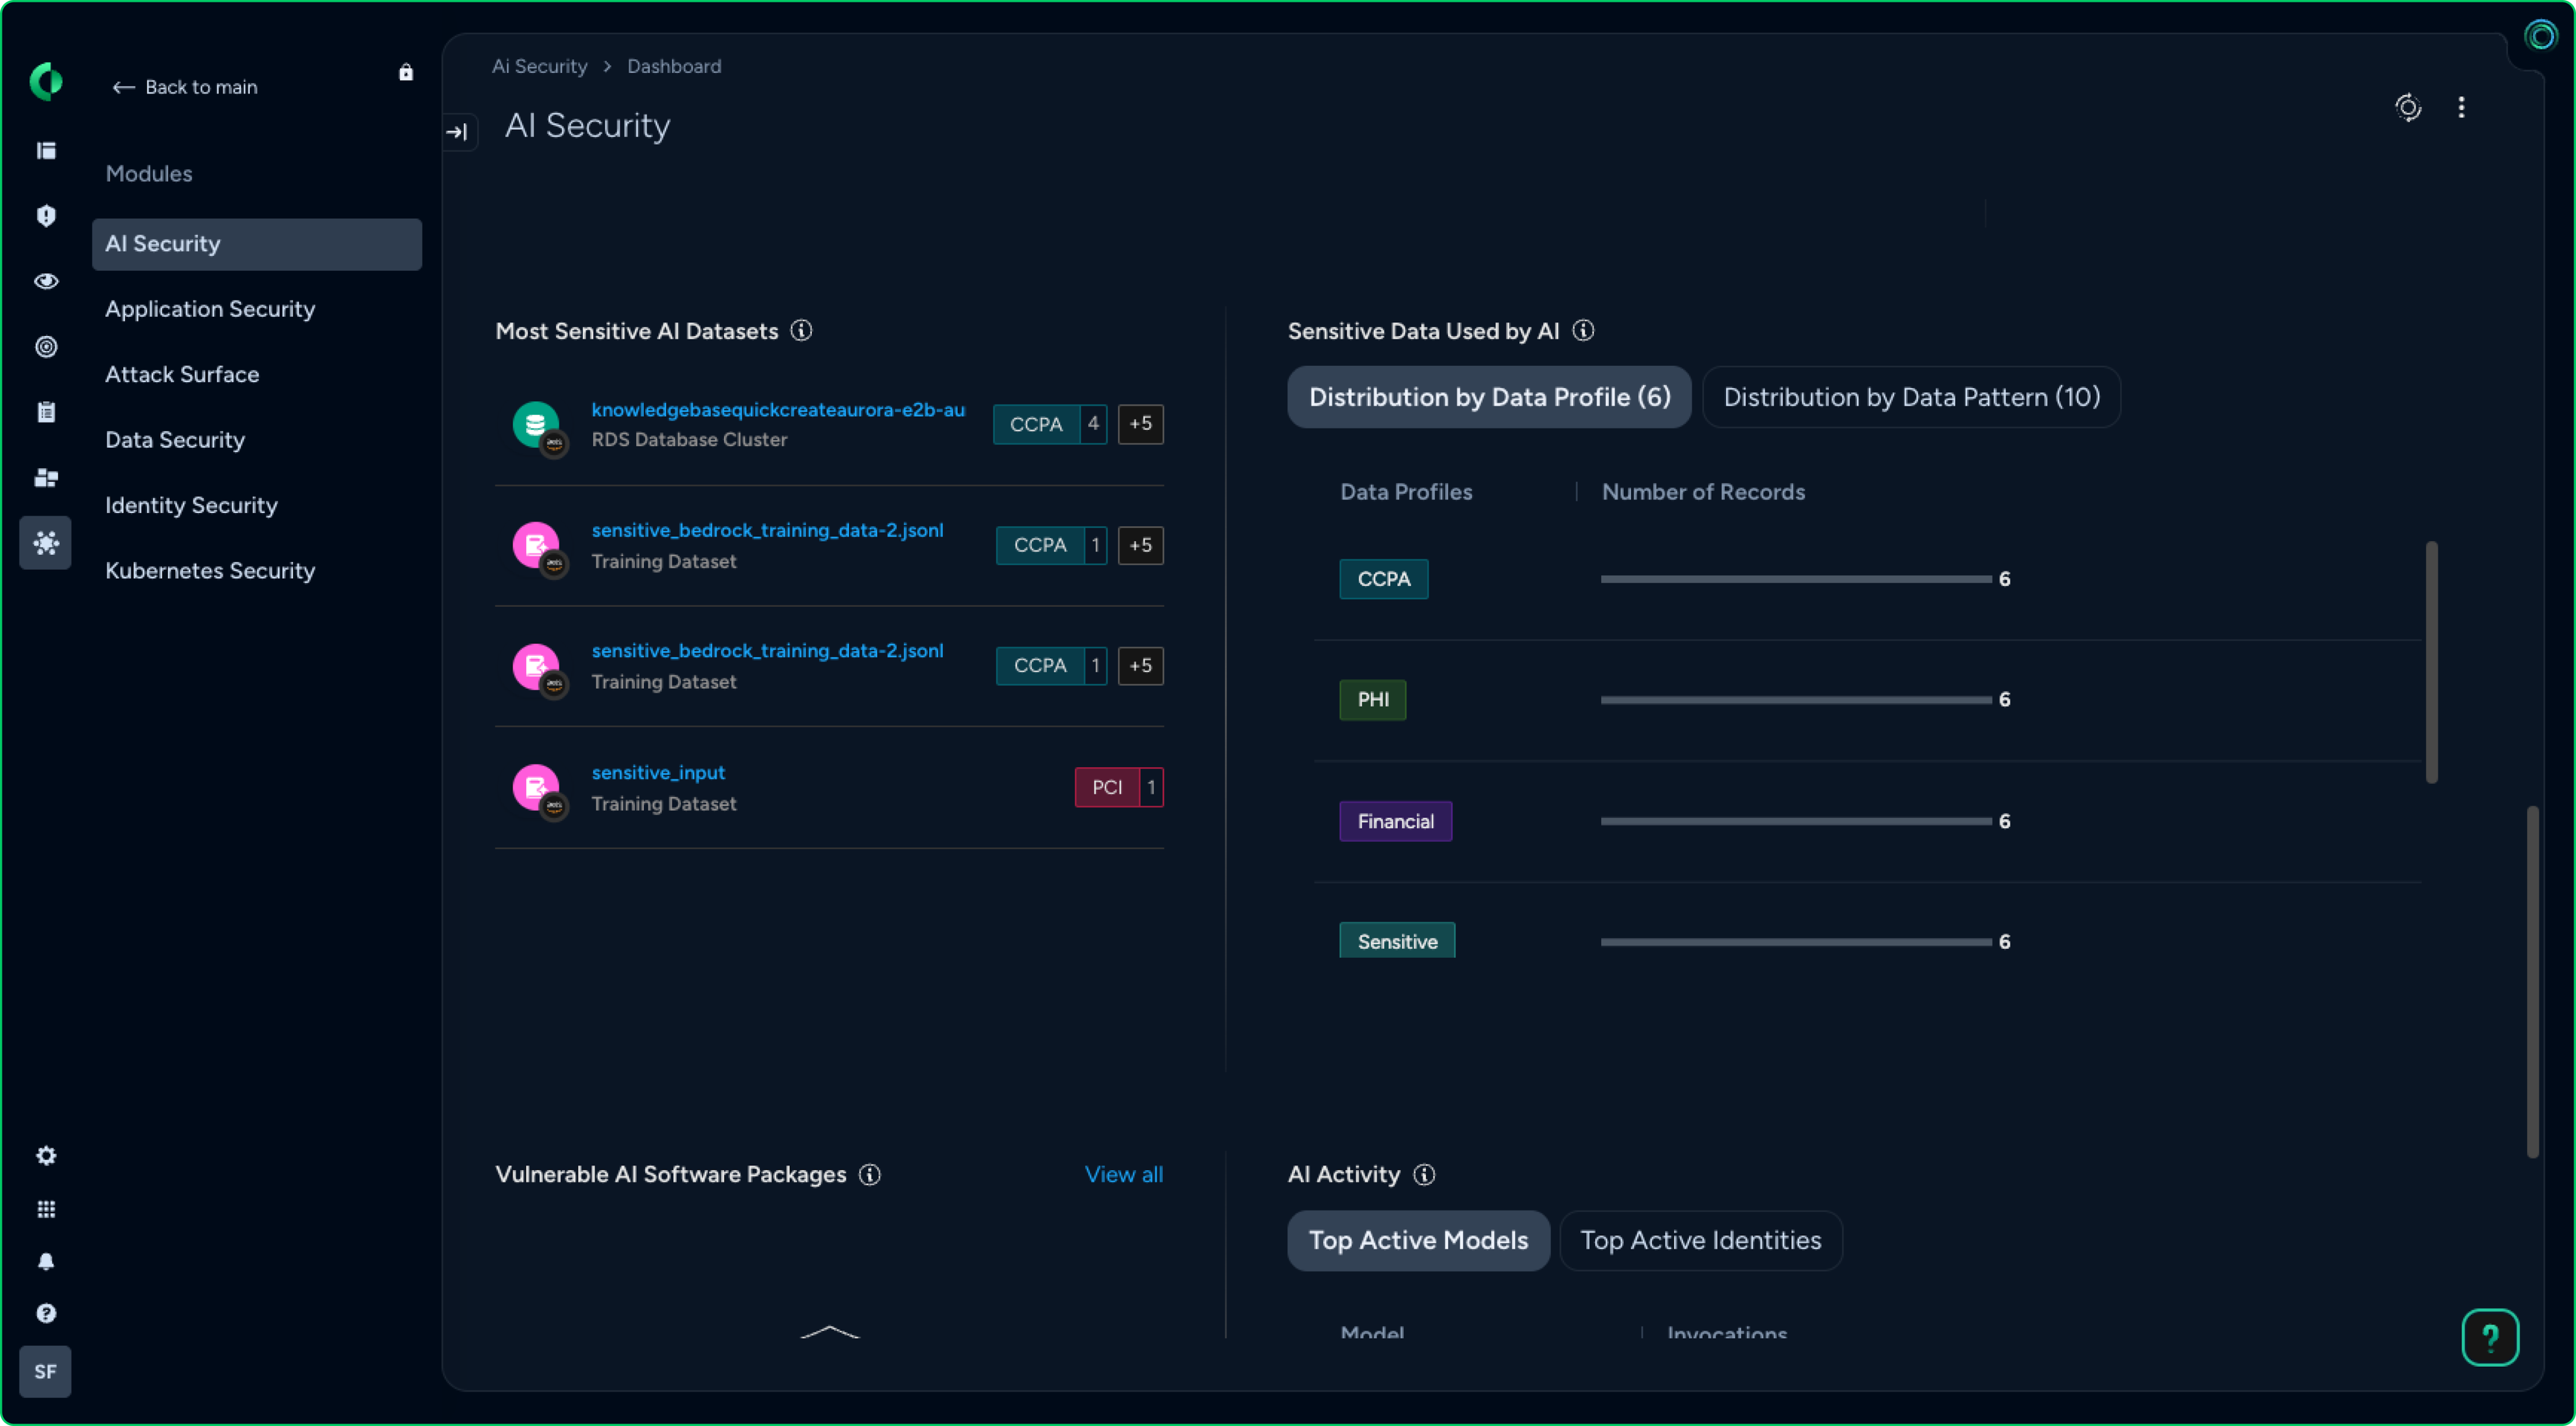
保護 AI 所需的資料
偵測和分類用於模型訓練、嵌入和檢索增強生成 (RAG) 的敏感資料。根據資料敏感性來確定 AI 風險的優先順序,包括使用敏感資料訓練的模型。
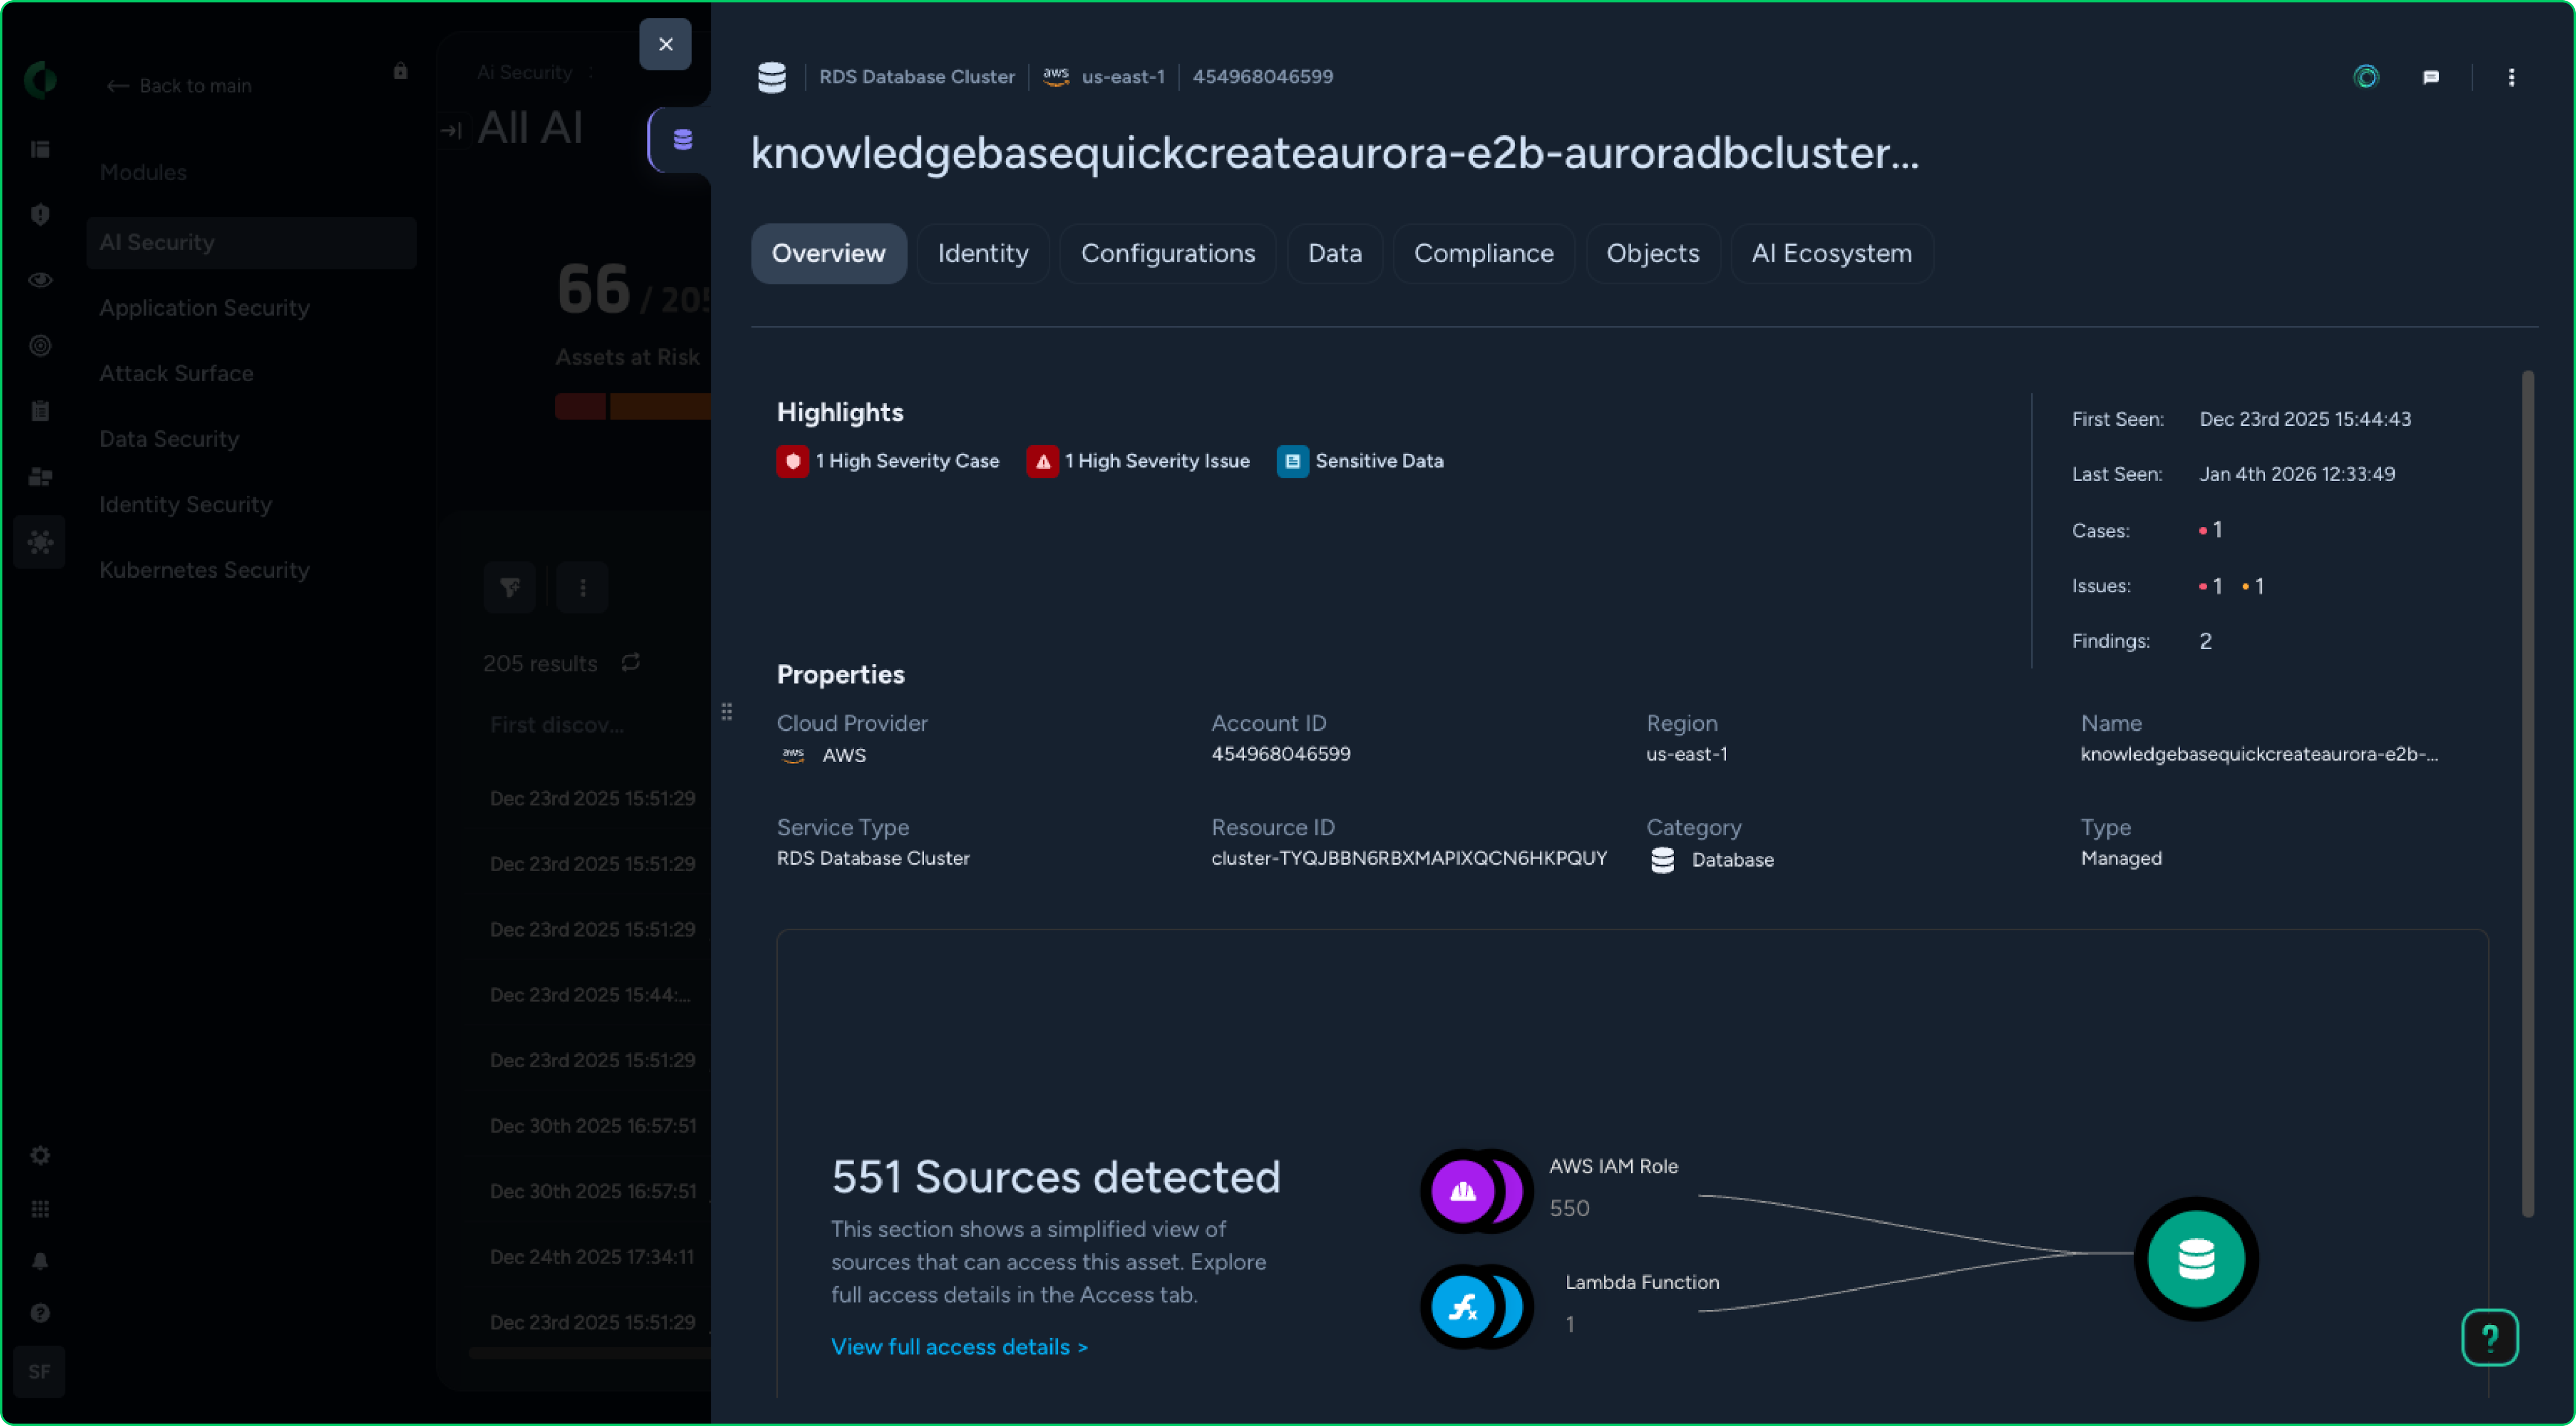
AI 攻擊路徑脈絡
確保從程式碼到雲端的 AI 管道安全
全面了解您的整個雲端和 AI 基礎架構。了解 AI 元件和雲端資源之間的關係,以識別攻擊路徑和安全漏洞,並將 AI 安全性與您更廣泛的雲端原生應用程式防護平台 (CNAPP) 策略保持一致。